Was ist eine Phishing-Simulation?
Eine Phishing-Simulation schickt Beschäftigten eine Nachricht, die einen echten Angriff nachahmt, etwa eine gefälschte Passwortänderung, ein geteiltes Dokument oder einen Lieferanten, der um neue Bankdaten bittet, und erfasst, was jede Empfängerin und jeder Empfänger damit macht. Mögliche Ergebnisse sind: ignorieren, melden, Link öffnen, Zugangsdaten eingeben oder antworten.
Drei Punkte grenzen eine Simulation von verwandten Maßnahmen ab:
- Gegenüber einem Penetrationstest: Ein Pentest versucht mit allen Mitteln einzudringen und liefert technische Befunde. Eine Simulation prüft ein bestimmtes menschliches Verhalten unter kontrollierten Bedingungen und ist Teil eines Lernkreislaufs.
- Gegenüber einer Awareness-Schulung: Eine Schulung erklärt, wie Angriffe funktionieren. In der Simulation üben Beschäftigte, einen Angriff im normalen Postfach, am Telefon oder im Meeting-Tool zu erkennen und zu melden.
- Gegenüber einem einmaligen Test: Ein Programm wiederholt sich, passt den Schwierigkeitsgrad an und gibt direkt nach einer Interaktion Rückmeldung, statt eine Liste der "Durchgefallenen" zu veröffentlichen.
Warum Unternehmen Phishing simulieren
Phishing bleibt ein wichtiger Einstiegsweg für Angreifer, vor allem bei Angriffen, die direkt auf Beschäftigte zielen. Der Verizon Data Breach Investigations Report 2025 fand den Faktor Mensch an rund 60 Prozent der Sicherheitsvorfälle mit Datenabfluss beteiligt, ähnlich wie im Vorjahr. Für die EU nennt der ENISA Threat Landscape 2025 für den Zeitraum Juli 2024 bis Juni 2025 Phishing (einschließlich Vishing, Malspam und Malvertising) als ersten Angriffsvektor in rund 60 Prozent der 4.875 ausgewerteten Vorfälle.
E-Mail-Filter blockieren die meisten bösartigen Nachrichten, aber nicht alle. In einer Beispielrechnung in den Phishing-Empfehlungen des britischen NCSC stoppten Filter 1.750 von 1.800 bösartigen E-Mails an ein Unternehmen mit rund 4.000 Beschäftigten; die übrigen 50 erreichten die Postfächer. Die schnellste Erkennung für solche Nachrichten ist oft eine Person, die eine davon meldet, bevor jemand anderes damit interagiert. Ein Simulationsprogramm soll genau diese Meldung wahrscheinlicher und schneller machen.
So funktioniert ein Phishing-Simulationsprogramm
Ein Programm hat sechs Schritte. Die Schritte 1 und 2 entscheiden, ob der Rest verwertbar ist, und werden am häufigsten übersprungen.
- Ziel und Ausgangswert festlegen. Die Security-Verantwortliche legt fest, welches Verhalten sich ändern soll (zum Beispiel "mehr Beschäftigte melden verdächtige Nachrichten innerhalb von 30 Minuten"), und misst mit einer ersten Kampagne ohne angekündigtes Datum den Ausgangswert.
- Regeln mit den Beteiligten abstimmen. Datenschutz, HR, der Betriebsrat, falls vorhanden, und die IT einigen sich darauf, welche Daten erhoben werden, wer sie sieht und was nach einem Klick passiert. Die IT nimmt die Simulationsinfrastruktur in die Allowlist auf, damit Sicherheitswerkzeuge die E-Mails nicht blockieren oder Links vorab öffnen.
- Nach Rolle und Gefährdung segmentieren. Buchhaltung, Personalabteilung, Assistenz der Geschäftsführung und Helpdesk erleben andere Angriffe als Lager oder Außendienst. Die Beispiele je Abteilung weiter unten zeigen, was das praktisch bedeutet.
- Szenarien aus der aktuellen Bedrohungslage wählen und den Schwierigkeitsgrad steuern. Szenarien sollten Angriffen ähneln, die Ihre Branche tatsächlich sieht. Den Schwierigkeitsgrad ändern Sie bewusst, nicht zufällig, weil er die Ergebnisse bestimmt (siehe "Was Sie messen sollten").
- Kampagne durchführen und im Moment der Interaktion lernen lassen. Wer klickt oder Daten eingibt, bekommt sofort und ohne Schuldzuweisung eine kurze Erklärung, was übersehen wurde. Wer meldet, bekommt die Bestätigung, dass das richtig war.
- Auswerten, nachbereiten und anpassen. Das Team wertet die Ergebnisse nach Gruppe und Kanal aus, teilt mit der Belegschaft, was funktioniert hat, und legt Schwierigkeitsgrad und Szenarien für die nächste Runde fest.
Beispiele für Phishing-Simulationen nach Abteilung
Abteilungsspezifische Szenarien prüfen die Entscheidungen, die Menschen in ihrem Job tatsächlich treffen. Die drei Beispiele beschreiben den Vorwand und das geprüfte Verhalten, nicht den Aufbau des Angriffs. Szenario-Ideen je Branche finden Sie in der Matrix zur Phishing-Simulation nach Branche.
| Abteilung | Vorwand | Kanal | Geprüftes Verhalten | Gewünschte Reaktion | Erfolgskennzahl |
|---|---|---|---|---|---|
| Finanzen | Ein bekannter Lieferant bittet, die Bankverbindung für kommende Rechnungen zu ändern | E-Mail von einer ähnlich aussehenden Lieferantendomain | Ob Zahlungsdaten allein auf Basis einer E-Mail geändert werden | Die Änderung über die hinterlegte Telefonnummer des Lieferanten prüfen, dann die E-Mail melden | Melderate und Anteil der Empfänger, die nicht auf die Bitte eingehen |
| Personal | Ein geteiltes Dokument, angeblich eine Bewerbung oder eine Richtlinienänderung, verlangt eine Anmeldung | E-Mail mit Link zu einer Dokumentenfreigabe | Ob Zugangsdaten auf einer Seite eingegeben werden, die über einen unerwarteten Link erreicht wurde | Nicht anmelden, die Nachricht melden, geteilte Dateien nur über die bekannte Dokumentenplattform öffnen | Dateneingaberate (je niedriger, desto besser) und Melderate |
| IT / Helpdesk | Ein Anrufer gibt sich als reisender Beschäftigter aus und verlangt ein Zurücksetzen von Passwort oder MFA, weil er ausgesperrt sei | Anruf beim Helpdesk | Ob die Person am Helpdesk unter Zeitdruck das Verfahren zur Identitätsprüfung einhält | Die dokumentierten Prüfschritte abschließen oder über eine Nummer aus dem Verzeichnis zurückrufen, bevor zurückgesetzt wird | Anteil der Anrufe, bei denen das Prüfverfahren vollständig eingehalten wurde |
Nicht nur E-Mail: SMS, Telefon und Deepfake-Simulationen
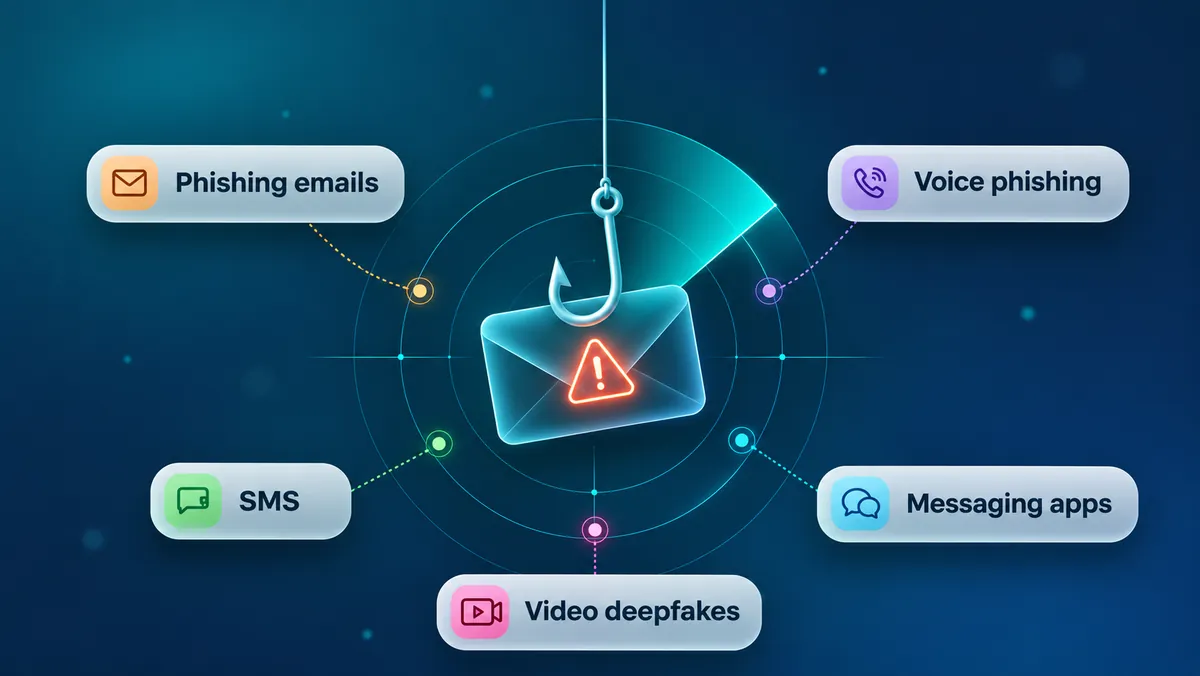
Angreifer bleiben nicht im Postfach. Ein häufiges Muster beginnt mit einer E-Mail und setzt sich mit einem Anruf eines angeblichen IT-Kollegen oder einer Führungskraft fort, oder das Gespräch wandert in einen Messenger. Mit geklonten Stimmen und Deepfake-Videos können Angreifer eine bestimmte Person am Telefon oder im Videocall imitieren. Jeder Kanal hat einen eigenen Namen:
- Smishing: Phishing per SMS, oft mit Link auf eine gefälschte Anmeldeseite oder eine Paketbenachrichtigung.
- Vishing: Phishing per Telefon, bei dem der Anrufer Autorität oder Zeitdruck nutzt, um ein Zurücksetzen des Passworts, eine Zahlung oder einen Fernzugriff zu erreichen. Wie KI-gestütztes Voice-Phishing funktioniert, erklärt der Leitfaden zu Vishing.
- Deepfake-Meetings: Ein Live-Video oder ein vorproduziertes Video, in dem ein geklontes Gesicht mit geklonter Stimme eine Handlung verlangt. Ein vorproduzierter Clip und ein echtes Gespräch in beide Richtungen prüfen Unterschiedliches; klären Sie, was eine Simulation tatsächlich liefert.
Reine E-Mail-Programme verfehlen das Verhalten, auf das es bei diesen Angriffen am meisten ankommt: eine Anfrage über einen separaten, bekannten Kanal zu prüfen, bevor man handelt.
Beispielszenario (zur Veranschaulichung): Eine Mitarbeiterin der Kreditorenbuchhaltung erhält eine E-Mail, die scheinbar vom CFO kommt und vor einem Vertragsabschluss eine dringende Zahlung an einen neuen Lieferanten verlangt. Zehn Minuten später ruft jemand mit der Stimme des CFO an, bestätigt die Anfrage und bittet wegen des Zeitdrucks, die übliche Freigabe zu überspringen. Die Mitarbeiterin kündigt einen Rückruf an, ruft den CFO über die Nummer aus dem Unternehmensverzeichnis an, erfährt, dass er nichts dergleichen angefordert hat, und meldet E-Mail und Anruf. Eine kanalübergreifende Simulation misst, ob dieser Prüfschritt stattfindet.
Was Sie messen sollten: Melderate vor Klickrate
Die Klickrate ist die Zahl, die die meisten Programme berichten. Sie ist nützlich, aber schwer zu deuten, wenn man den Schwierigkeitsgrad des Köders nicht berücksichtigt. In einer randomisierten Studie mit über 19.500 Beschäftigten von UC San Diego Health fanden Ho et al. (IEEE S&P 2025) durchschnittliche Fehlerraten zwischen 1,82 Prozent bei einem Köder und 30,80 Prozent bei einem anderen. Die eigenen Simulationsdaten von revel8 zeigen in dieselbe Richtung: Über mehr als 100.000 Sicherheitssimulationen in mehreren Organisationen hinweg berichtete revel8 Interaktionsraten von 39 Prozent bei Ködern rund um Dokumente und Aufgaben, 25 Prozent bei Kommunikationseinladungen und 20 Prozent bei Benachrichtigungen aus Aufgabenverwaltungen, gegenüber rund 1 Prozent bei generischen Vorlagen ohne Kontext. Genau dafür wurde die Phish Scale des NIST entwickelt: Sie bewertet, wie schwer eine Phishing-Mail zu erkennen ist, anhand ihrer Hinweise und wie gut ihr Vorwand zur Arbeit der Empfänger passt.
Mit diesen Definitionen bleiben Ergebnisse über Kampagnen hinweg vergleichbar:
| Kennzahl | Was sie zählt | Was sie aussagt | Worauf achten |
|---|---|---|---|
| Melderate | Empfänger, die die Nachricht über den offiziellen Weg gemeldet haben | Ob der Meldeweg genutzt wird | Meldungen von Personen, die auch geklickt haben, zählen mit |
| Zeit bis zur ersten Meldung | Minuten von der Zustellung bis zur ersten Meldung in einer Kampagne | Wie schnell das Security-Team auf einen echten Angriff reagieren könnte | Eine einzige schnelle Meldung kann gut aussehen, während die meisten nie melden |
| Median der Zeit bis zur Meldung | Der mittlere Wert aller Meldezeiten | Wie schnell typischerweise gemeldet wird | Nicht dasselbe wie die Zeit bis zur ersten Meldung; angeben, welcher Wert gezeigt wird |
| Interaktionsrate | Empfänger, die einen Link oder Anhang geöffnet oder geantwortet haben | Wie stark der Köder wirkt | Sicherheits-Scanner erzeugen Klicks; herausfiltern |
| Dateneingaberate | Empfänger, die Zugangsdaten oder andere Daten eingegeben haben | Das gravierendste Ergebnis | Eingegebene Passwörter nie speichern |
| Wiederholte Interaktion | Personen, die in mehreren Kampagnen reagiert haben | Wo gezielte Unterstützung hilft | Auf Gruppenebene auswerten, wenn der Betriebsrat das verlangt |
Die drei zentralen Raten haben denselben Nenner, die Zahl der zugestellten Nachrichten:
- Melderate = Empfänger, die gemeldet haben ÷ zugestellte Nachrichten
- Interaktionsrate = Empfänger mit Interaktion (Link, Anhang oder Antwort) ÷ zugestellte Nachrichten
- Dateneingaberate = Empfänger, die Daten eingegeben haben ÷ zugestellte Nachrichten
Zugestellt werden meist weniger Nachrichten, als die Zielliste umfasst. Adressen sind ungültig, Postfächer deaktiviert, und manche Nachrichten landen trotz Allowlist in der Quarantäne. Wer die ursprüngliche Zielliste als Nenner nimmt, unterschätzt jede Rate. Erfassen Sie deshalb je Kampagne getrennt, wie viele Nachrichten geplant, zugestellt und ausgeschlossen waren.
Ein Klick ist kein kompromittiertes Konto, und eine Kampagne mit niedriger Klickrate ist nicht automatisch ein Erfolg. Vergleichen Sie nur Kampagnen mit ähnlichem Schwierigkeitsgrad und verfolgen Sie Melderate und Zeit bis zur Meldung über mehrere Runden. Die NIST SP 800-50 Rev. 1 nennt den Anteil der Beschäftigten, die einen Phishing-Test korrekt melden, als Beispiel für eine Kennzahl zur Verhaltensänderung.
Wirkt Phishing-Training? Was die Studien sagen
Die veröffentlichten Studien deuten darauf hin, dass Training die Meldebereitschaft verlässlicher verbessert, als es Klicks reduziert. Die Belege stammen aus wenigen großen Studien, jeweils aus einer einzelnen Organisation oder einem Datensatz. Betrachten Sie sie als starkes Signal, nicht als Regel, die überall gilt.
- Jährliche Schulungen gingen nicht mit weniger Fehlern einher. In der Studie von Ho et al. hing es nicht signifikant davon ab, ob Beschäftigte kürzlich die jährliche Awareness-Schulung abgeschlossen hatten, ob sie bei einer Simulation scheiterten. Dieser Teil der Studie ist beobachtend. Der Teil zu eingebetteten Schulungen war randomisiert: Beschäftigte, die nach einer gescheiterten Simulation eine Schulung erhielten, hatten im Schnitt nur eine um 1,7 Prozentpunkte niedrigere Fehlerrate als die Kontrollgruppe, und mehr als die Hälfte der Schulungen wurde innerhalb von zehn Sekunden beendet.
- In einer zweiten großen Studie machte eingebettetes Training Beschäftigte nicht widerstandsfähiger. Lain et al. (IEEE S&P 2022) führten über 15 Monate ein Feldexperiment mit mehr als 14.000 Beschäftigten eines großen Unternehmens durch. Wer nach einem Klick eine eingebettete Schulung erhielt, war in späteren Simulationen anfälliger, nicht weniger.
- Kürzliches Training geht mit häufigerem Melden einher. Der Verizon DBIR 2025 zeigte, dass Nutzer mit einer Schulung in den letzten 30 Tagen simuliertes Phishing zu rund 21 Prozent meldeten, gegenüber einer Basisrate von 5 Prozent, während der Zusammenhang mit der Klickrate deutlich schwächer war. Das ist eine Korrelation in Partnerdaten, kein kontrolliertes Experiment. In der Studie von Lain et al. meldeten Beschäftigte innerhalb von fünf Monaten 918 echte Phishing-Mails, mit denen das Security-Team zugehörige Kampagnen finden und blockieren konnte.
Die praktische Folgerung: Simulationen so gestalten, dass sie das Melden trainieren und belohnen, Rückmeldung im Kontext geben und einen einzelnen Klick nicht als Versagen behandeln. Das britische NCSC kommt aus Sicht der Verteidiger zum selben Schluss. Seine Phishing-Empfehlungen setzen auf mehrere technische Schutzschichten, warnen, dass das Bestrafen von Klicks Vertrauen und Meldebereitschaft untergräbt, und raten, Simulationen vorab mit HR abzustimmen.
Phishing-Simulationen in der EU: DSGVO und Betriebsrat
Sind Phishing-Simulationen in der EU erlaubt? In der Regel ja, wenn sie als Sicherheitsmaßnahme mit klarem Zweck und begrenzten Daten gestaltet sind. Arbeitgeber brauchen eine tragfähige Rechtsgrundlage nach der DSGVO, müssen nationales Arbeits- und Datenschutzrecht beachten, benötigen unter Umständen eine Datenschutz-Folgenabschätzung und müssen in Deutschland, falls vorhanden, den Betriebsrat beteiligen.
Eine Phishing-Simulation verarbeitet personenbezogene Daten darüber, wie sich namentlich bekannte Beschäftigte verhalten. Sie braucht deshalb einen festgelegten Zweck und Grenzen dafür, wer was sieht. Diese Fragen sollten vor dem Start geklärt sein:
- Rechtsgrundlage. Das berechtigte Interesse nach Art. 6 Abs. 1 lit. f DSGVO ist eine mögliche Rechtsgrundlage, die viele Arbeitgeber in Betracht ziehen. Sie passt nicht automatisch für jeden Arbeitgeber: Die Interessenabwägung hängt von der Gestaltung ab, etwa von Pseudonymisierung und Auswertungsebene, und nationale Regeln zum Beschäftigtendatenschutz stellen in einigen Mitgliedstaaten eigene Anforderungen.
- Folgenabschätzung. Ob eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO nötig ist, hängt von der tatsächlichen Verarbeitung ab, zum Beispiel davon, wie viel individuelles Verhalten erfasst wird und wer es sehen kann, sowie von den Listen der nationalen Aufsichtsbehörden. Die DSGVO-Checkliste für Phishing-Simulationen und die DSFA-Vorlage gehen beide Punkte durch.
- Datensparsamkeit. Legen Sie fest, was gespeichert wird (Art der Interaktion, Zeitpunkt, Gruppe), wie lange und ob Ergebnisse pro Person oder nur pro Gruppe sichtbar sind. Eingegebene Passwörter werden nie gespeichert.
- Betriebsrat (Deutschland). Wo ein Betriebsrat besteht, hat er nach § 87 Abs. 1 Nr. 6 BetrVG ein Mitbestimmungsrecht bei technischen Einrichtungen, die dazu bestimmt sind, das Verhalten oder die Leistung der Beschäftigten zu überwachen. Eine Plattform, die erfasst, wer geklickt und wer gemeldet hat, fällt wahrscheinlich darunter. Planen Sie deshalb eine Betriebsvereinbarung ein, die Zweck, Daten, Auswertungsebene und Folgen regelt. Eine Vorlage für die Betriebsvereinbarung mit 8 Klauseln hilft beim Einstieg.
- NIS2. Art. 21 Abs. 2 lit. g der NIS2-Richtlinie verlangt von betroffenen Einrichtungen grundlegende Verfahren der Cyberhygiene und Schulungen im Bereich der Cybersicherheit; nach Art. 20 Abs. 2 müssen die Mitglieder der Leitungsorgane an Schulungen teilnehmen. Phishing-Simulationen nennt NIS2 nicht; sie sind ein Weg, nachzuweisen, dass Schulungen das Verhalten verändern.
Dies ist keine Rechtsberatung. Binden Sie Ihre Datenschutzbeauftragten und, falls vorhanden, den Betriebsrat frühzeitig ein.
Vor der ersten Kampagne: Freigabe-Checkliste
Viele Programme geraten beim Start ins Stocken: Die IT blockiert die E-Mails, der Betriebsrat erfährt von Beschäftigten von der Kampagne, oder ein Köder zum Thema Gehalt löst eine Beschwerde bei HR aus. Die Checkliste ordnet jede Prüfung einer verantwortlichen Stelle zu und nennt den Nachweis, den Auditoren oder der Betriebsrat erwarten.
| Prüfpunkt | Verantwortlich | Nachweis |
|---|---|---|
| Ziel und Kennzahlen festgelegt (Melderate, Zeit bis zur Meldung) | Security- bzw. Awareness-Verantwortliche | Programmplan, eine Seite |
| Rechtsgrundlage und Entscheidung zur DSFA dokumentiert | Datenschutzbeauftragte | Interessenabwägung oder DSFA |
| Betriebsvereinbarung abgeschlossen oder Beteiligung dokumentiert, falls ein Betriebsrat besteht | HR und Betriebsrat | Unterzeichnete Vereinbarung oder Protokoll |
| Auswertungsebene (Gruppe oder Person) und Mindestgruppengröße festgelegt | Datenschutz und Betriebsrat | Klausel in der Vereinbarung |
| Simulationsdomains und IP-Adressen in der Allowlist, Scanner-Klicks herausgefiltert | IT bzw. E-Mail-Security | Change-Ticket |
| Ausgeschlossene Köder-Themen vereinbart (Gehalt, Boni, Gesundheit, Kündigungen) | HR und Security | Szenarioliste |
| Lernseite und Leitfaden für den Helpdesk bereit | Awareness-Verantwortliche und Helpdesk | Landingpage, FAQ für den Helpdesk |
| Eskalationsweg für echte Vorfälle, die während der Kampagne auffallen | Security Operations | Eintrag im Runbook |
Häufige Fehler
- Veröffentlichen, wer gescheitert ist. Namen zu nennen schadet dem Vertrauen und senkt die Meldebereitschaft, also genau das Verhalten, das Sie wollen.
- Köder, die eine Grenze überschreiten. Gefälschte Bonus- oder Kündigungsnachrichten erzeugen echten Stress und Beschwerden bei HR. Ausgeschlossene Themen vorab vereinbaren.
- Nur die Klickrate berichten. Eine sinkende Klickrate nach dem Wechsel zu leichteren Ködern sieht nach Fortschritt aus und ist keiner.
- Einmal im Jahr testen. Eine einzelne jährliche Kampagne liefert eine Momentaufnahme, keinen Verlauf und keine Übung.
- Die IT vergessen. Sicherheitswerkzeuge, die Links vorab öffnen, treiben die Interaktionszahlen hoch; blockierte E-Mails liefern leere Ergebnisse.
- Nur E-Mail testen. Angriffe per Telefon und Video verlangen eine eigene Prüfgewohnheit, die E-Mail-Kampagnen nicht trainieren.
Selbst bauen, kaufen oder Microsoft 365 nutzen?
Drei Wege sind üblich, und sie passen zu unterschiedlichen Situationen.
Open-Source-Werkzeuge bieten volle Kontrolle ohne Lizenzkosten, aber Ihr Team baut Vorlagen, Lernseiten, Auswertung und Rückmeldung selbst und betreibt die Infrastruktur. Das passt zu Teams mit Zeit und einem engen, reinen E-Mail-Fokus.
Microsoft 365 Attack Simulation Training ist in Microsoft 365 E5 oder Defender for Office 365 Plan 2 enthalten. Es deckt E-Mail-Simulationen innerhalb der Microsoft-Umgebung ab. Wo es passt und wo es aufhört, zeigt der Vergleich des M365 Attack Simulator mit spezialisierten Plattformen.
Spezialisierte Plattformen ergänzen weitere Kanäle, Szenariobibliotheken, adaptiven Schwierigkeitsgrad und Funktionen für den Betriebsrat. Vergleichen Sie sie nach Kanälen, Hosting-Standort, Auftragsverarbeitungsvertrag, Auswertungsebenen und danach, wie aktuell die Szenarien gehalten werden.
Wie revel8 Phishing-Simulationen umsetzt
revel8 simuliert Angriffe per E-Mail, Telefon, SMS, WhatsApp, Telegram, Teams und Deepfake-Video, und eine einzelne Simulation kann im Postfach beginnen und zum Anruf eskalieren. Szenarien entstehen aus Threat Intelligence und passen zu Rolle, Team und eingesetzten Tools; der Schwierigkeitsgrad richtet sich nach dem Awareness-Level der jeweiligen Gruppe. Zu jeder Simulation gehört eine 60-Sekunden-Lerneinheit zum gerade erlebten Szenario. Persönliche OSINT-Daten, die Szenarien realistischer machen, werden nur mit Einwilligung erhoben.
Beschäftigte melden verdächtige Nachrichten mit einem Klick in Outlook, Gmail oder auf dem Smartphone. revel8 fasst Melderate, Interaktionsrate und Zeit bis zur Meldung in einem Awareness Score mit Drilldown nach Gruppe, Kanal und Kampagne zusammen, standardmäßig anonymisiert auf Gruppenebene. Gehostet wird die Plattform in Deutschland bei STACKIT.
Wenn Sie ein Programm planen und eine kanalübergreifende Simulation samt Betriebsrats-Setup in der Praxis sehen möchten, vereinbaren Sie eine Demo.