Warum Phishing-Simulationen alle Kanäle abdecken müssen
Eine Phishing-Simulation ist ein kontrollierter, angekündigter Testangriff auf die eigenen Mitarbeitenden. Sie zeigt, wer eine betrügerische Nachricht erkennt, meldet oder darauf reagiert. Lange bestand sie nur aus gefälschten E-Mails. Echte Angriffe nutzen heute jeden Kanal, über den Mitarbeitende erreichbar sind.
CERT-EU stellt in seinem Threat Landscape Report 2025 fest, dass sich Social Engineering über E-Mail hinaus verlagert, etwa auf Voice-Phishing und KI-generierte Deepfakes. Der Verizon Data Breach Investigations Report 2026 berichtet für Angriffe über Mobilgeräte, also gefälschte SMS oder Betrugsanrufe, um 40 Prozent höhere Klickraten als bei klassischen E-Mails.
- E-Mail: gefälschte Rechnungen, Login-Seiten und Freigabeanfragen.
- SMS (Smishing): Paketbenachrichtigungen, MFA-Codes und angebliche IT-Hinweise auf dem Smartphone. Für private Geräte gelten eigene Regeln, die der Beitrag zur Smishing-Simulation auf BYOD-Geräten erklärt.
- Telefon (Vishing): Anrufe vom angeblichen IT-Support, von der Bank oder der Geschäftsführung, zunehmend mit geklonten Stimmen.
- Messenger und Kollaborationstools: Nachrichten über WhatsApp oder Microsoft Teams wirken persönlicher als eine E-Mail und umgehen E-Mail-Filter.
- Video: Deepfakes von Führungskräften in Online-Meetings bestätigen Anfragen, die per E-Mail begonnen haben.
Eine Multi-Channel-Phishing-Simulation kombiniert diese Kanäle so, wie echte Angriffe sie kombinieren, zum Beispiel eine E-Mail mit anschließendem Rückruf.
Was das Gesetz verlangt und was nicht
DORA und das BSI-Gesetz verlangen Schulungen und Sensibilisierung. Phishing-Simulationen schreiben beide nicht ausdrücklich vor. Sie sind aber ein gängiger Weg, um zu prüfen, ob Schulungen im Alltag wirken.
- DORA (Finanzsektor): Nach Artikel 13 Absatz 6 der Verordnung (EU) 2022/2554 müssen Finanzunternehmen Programme zur IKT-Sicherheitssensibilisierung und Schulungen zur digitalen operationalen Resilienz als Pflichtmodule in ihre Personalschulung aufnehmen. Sie gelten für alle Mitarbeitenden und die Geschäftsleitung, mit einem Anspruch, der zur jeweiligen Funktion passt.
- BSI-Gesetz (NIS-2-Umsetzung): Besonders wichtige und wichtige Einrichtungen müssen nach § 30 BSIG unter anderem grundlegende Schulungen und Sensibilisierungsmaßnahmen umsetzen und Verfahren haben, um die Wirksamkeit ihrer Maßnahmen zu bewerten. Die Geschäftsleitung muss die Maßnahmen umsetzen, überwachen und selbst regelmäßig geschult werden.
Ob ein Unternehmen unter das BSI-Gesetz fällt, hängt von Sektor und Größe ab. Kleinere Unternehmen außerhalb der erfassten Sektoren haben diese Pflichten nicht. Für sie bleibt Awareness-Training eine freiwillige, aber sinnvolle Maßnahme. Welche Anforderungen sich aus NIS2 und gängigen Standards ergeben, zeigt der Überblick zu NIS2, ISO 27001 und BSI-Grundschutz.
So haben wir die Branchen eingeordnet
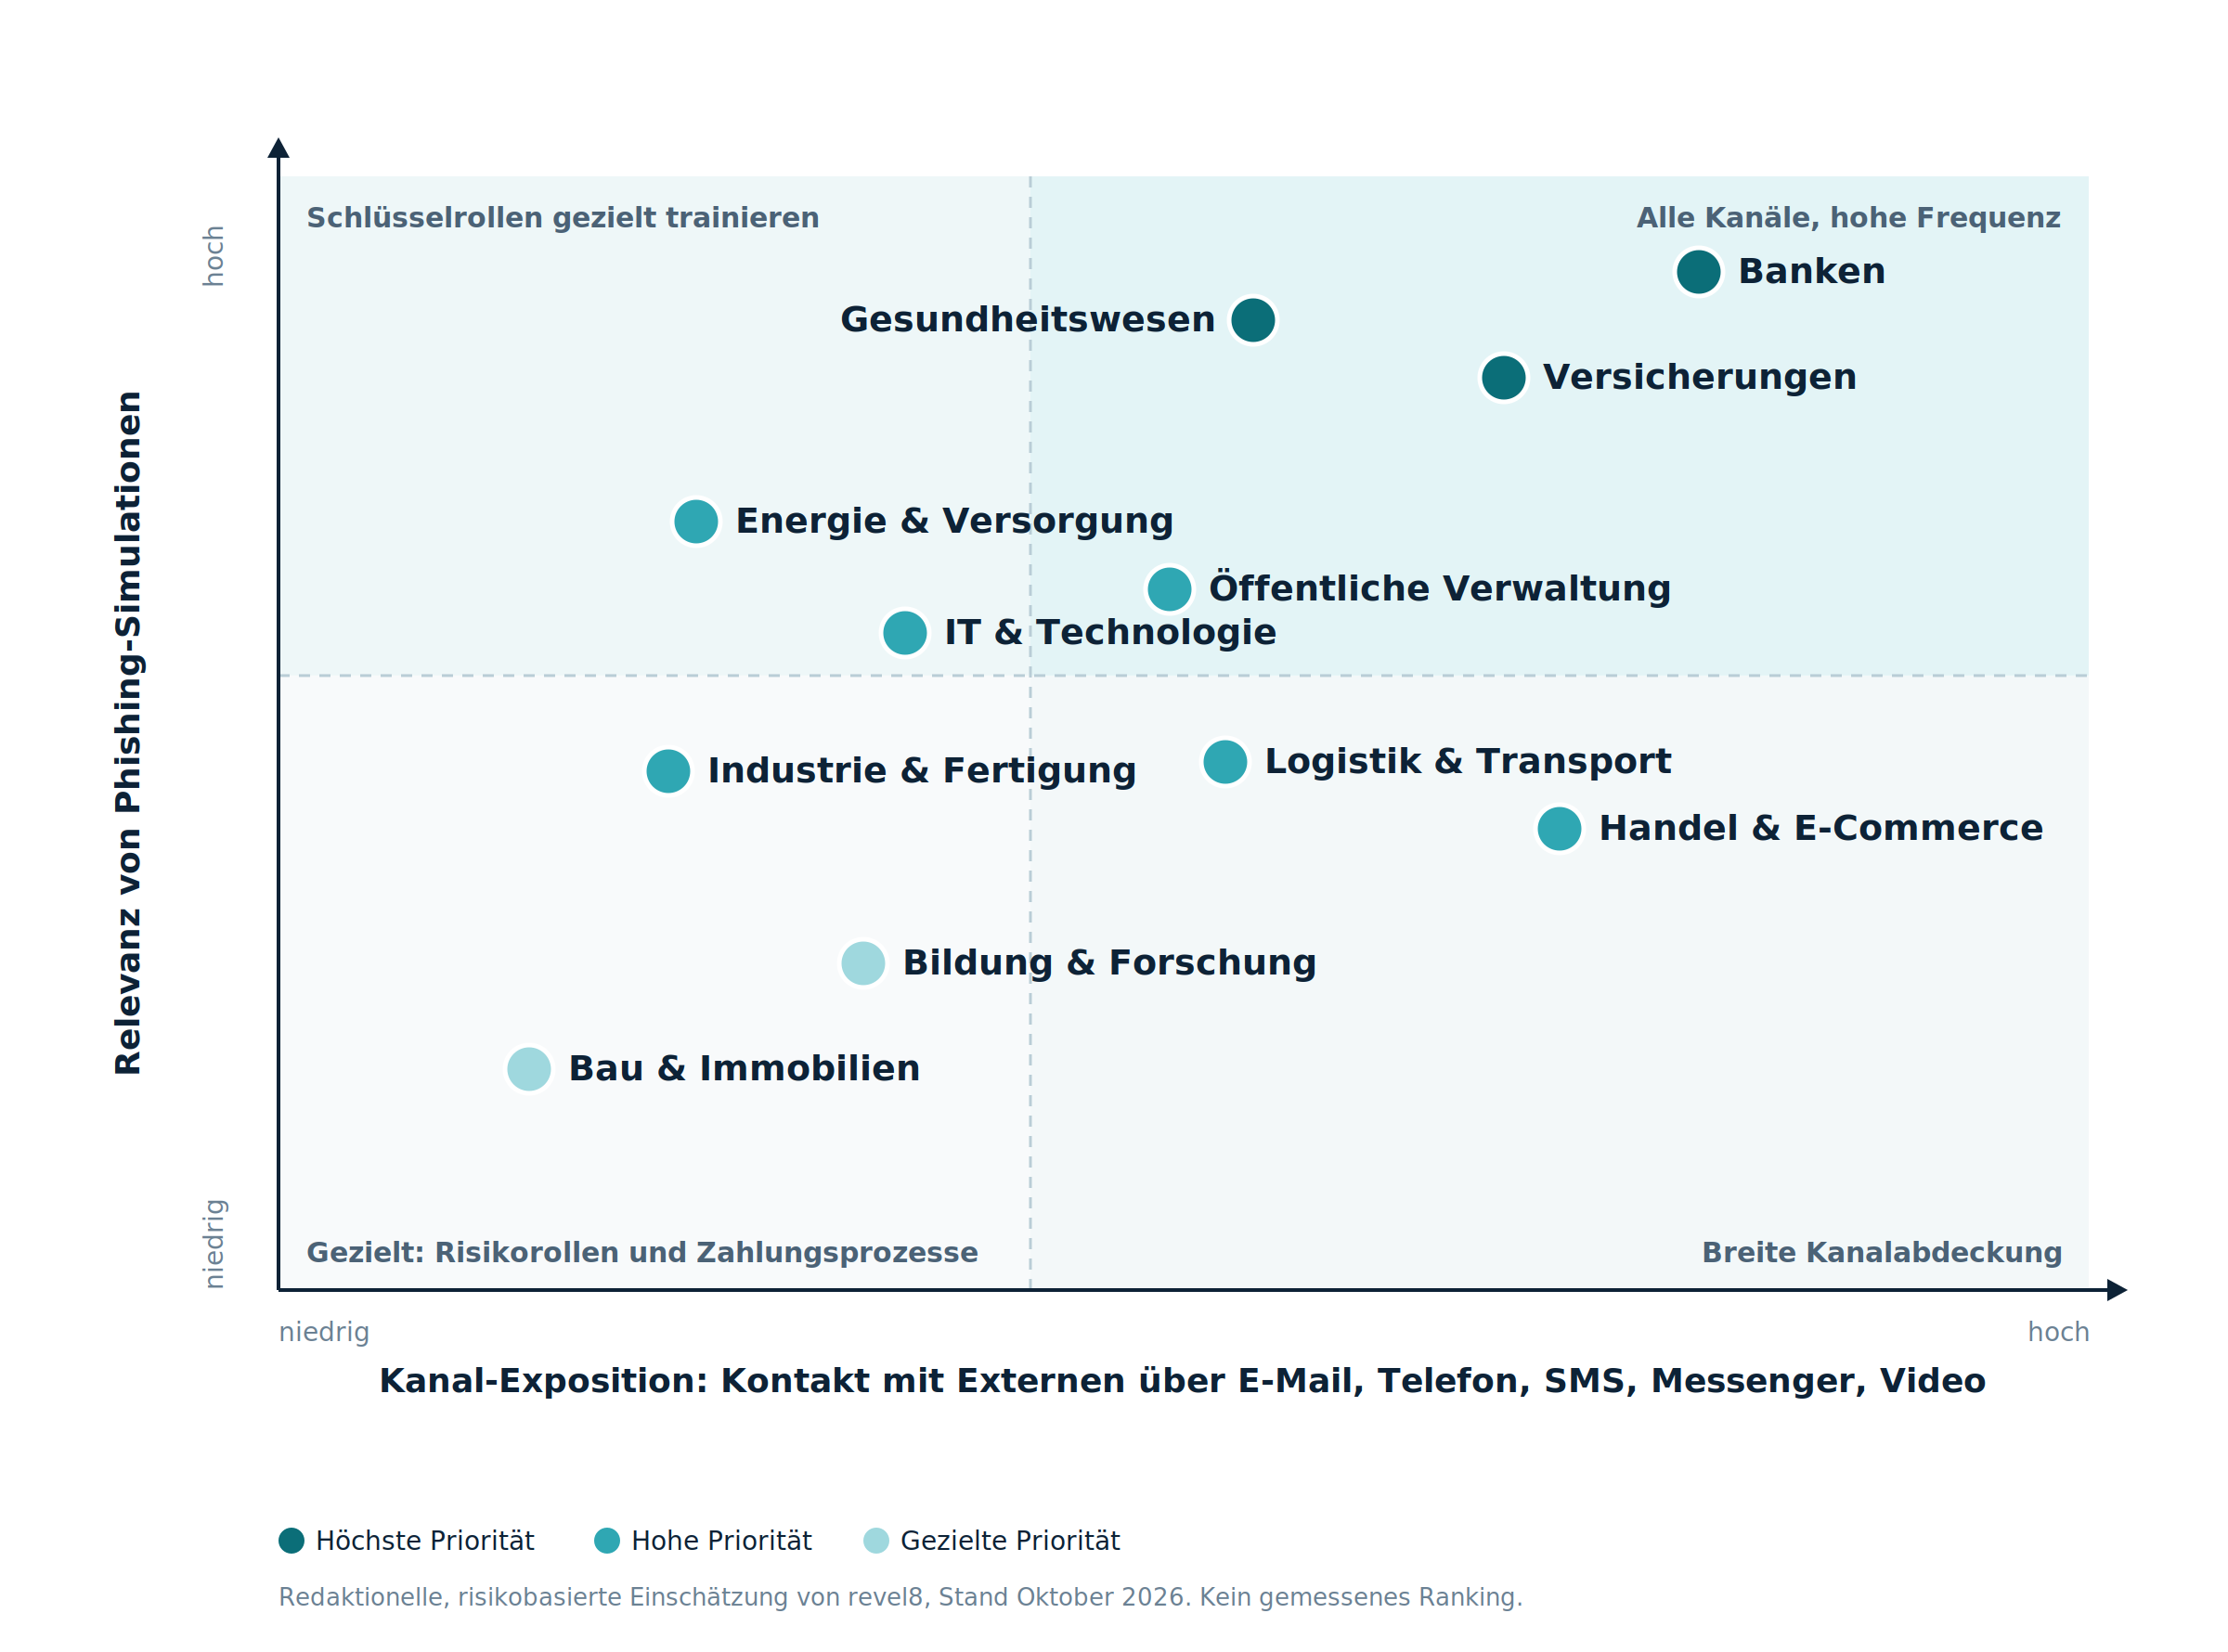
Die Matrix ist eine redaktionelle, risikobasierte Einordnung. Sie ist kein wissenschaftlich gemessenes Ranking und beruht nicht auf numerischen Scores. Jede Branche wurde anhand von fünf Fragen bewertet.
- Bedrohungslage: wie stark die Branche Ziel von Social Engineering und Betrug ist, unter anderem nach ENISA, CERT-EU und Verizon.
- Regulierung: ob ein Gesetz wie DORA oder das BSI-Gesetz Schulungs- und Sensibilisierungsmaßnahmen verlangt.
- Folgen: die möglichen wirtschaftlichen und operativen Schäden, etwa nach den durchschnittlichen Kosten einer Datenpanne laut IBM oder bei Ausfällen kritischer Dienste.
- Kanäle: über wie viele Kanäle Mitarbeitende mit Externen kommunizieren und wie wichtig diese Kanäle für das Geschäft sind.
- Exponierte Rollen: ob es Rollen und Prozesse gibt, die Angreifer gezielt ansprechen, etwa Zahlungsfreigaben, Kundenservice oder Helpdesk.
Die Y-Achse fasst Bedrohungslage, Regulierung, Folgen und exponierte Rollen zur Relevanz von Phishing-Simulationen zusammen. Die X-Achse zeigt die Kanal-Exposition. Je weiter rechts eine Branche liegt, desto mehr Kanäle sollte ein Simulationsprogramm abdecken. Datenpannenkosten fließen nur als Hinweis auf mögliche Folgen ein. Sie messen nicht, wie anfällig eine Branche für Phishing ist.
Die Einstufung zeigt, wo Phishing-Simulationen besonders dringlich sind und welche Schwerpunkte sinnvoll sind. Sie bedeutet nicht, dass Branchen weiter unten in der Matrix darauf verzichten können. Phishing betrifft Unternehmen aller Branchen.
Die Matrix: Phishing-Simulation nach Branche
| Branche | Einstufung | Wichtigste Kanäle | Haupttreiber | Typisches Simulationsszenario |
|---|---|---|---|---|
| Banken | Besonders hohe Relevanz | E-Mail, Telefon, SMS, Video | DORA, hohe Schadenskosten, Zahlungsfreigaben | Vishing-Anruf zur dringenden Zahlungsfreigabe |
| Versicherungen | Besonders hohe Relevanz | Telefon, E-Mail, Contact Center | DORA, Auszahlungsprozesse | Anruf zur Änderung der Bankverbindung für eine Auszahlung |
| Gesundheitswesen | Besonders hohe Relevanz | E-Mail, Telefon | Höchste Schadenskosten, NIS-2, niedrige Reife laut ENISA | Gefälschte Labor-Mail mit Befund-Link |
| Energie & Versorgung | Hohe Relevanz | E-Mail, Telefon | NIS-2, Folgen für die Versorgung | Anruf eines angeblichen Dienstleisters wegen Fernwartungszugang |
| Öffentliche Verwaltung | Hohe Relevanz | E-Mail, Telefon, Bürgerkontakt | Am häufigsten angegriffener Sektor laut ENISA, sensible Daten | E-Mail mit angeblichen Antragsunterlagen |
| IT & Technologie | Hohe Relevanz | E-Mail, Messenger, Telefon | Zugang zu Kundensystemen, niedrige Reife bei IKT-Dienstleistern laut ENISA | Teams-Anfrage eines angeblichen Kunden-Admins zum MFA-Reset |
| Industrie & Fertigung | Hohe Relevanz | E-Mail, Telefon | Lieferkette, Rechnungsbetrug, NIS-2 | Lieferantenmail mit geänderter Bankverbindung |
| Handel & E-Commerce | Hohe Relevanz | E-Mail, SMS, Telefon, Messenger | Viele Kundenkanäle, hohe Personalfluktuation | Messenger-Nachricht mit angeblicher Kundenbeschwerde und Link |
| Logistik & Transport | Hohe Relevanz | SMS, Telefon, E-Mail | Mobile Belegschaft, NIS-2 | SMS mit fingierter Auftragsänderung |
| Bildung & Forschung | Gezielte Relevanz | Forschungsdaten, offene Strukturen | Einladung zu einer Kooperation mit gefälschter Login-Seite | |
| Bau & Immobilien | Gezielte Relevanz | E-Mail, Telefon | Hohe Einzelzahlungen | E-Mail im Namen eines Notars mit geänderter Kontoverbindung |
Die Szenarien sind illustrative Beispiele für realistische Übungen. Sie geben nicht an, welche Angriffsform in einer Branche statistisch am häufigsten vorkommt.
Besonders wichtig: Banken, Versicherungen und Gesundheitswesen
Phishing-Simulation für Banken
Banken fallen unter DORA und müssen IKT-Sicherheitssensibilisierung als Pflichtmodul für alle Mitarbeitenden anbieten. Datenpannen kosteten Finanzunternehmen laut dem IBM Cost of a Data Breach Report 2026 im Schnitt 6,29 Millionen US-Dollar, den zweithöchsten Wert aller Branchen. Der weltweite Durchschnitt lag bei 4,99 Millionen US-Dollar.
Banken sprechen mit Kunden über nahezu jeden Kanal. Angreifer geben sich gegenüber Mitarbeitenden als Firmenkunden oder Vorstand aus und gegenüber Kunden als Bank. Besonders exponiert sind Rollen mit Zahlungsfreigaben, die Firmenkundenbetreuung und der Kundenservice.
Typisches Szenario: Ein Anrufer gibt sich als Geschäftsführer eines Firmenkunden aus und verlangt unter Zeitdruck die Freigabe einer Auslandsüberweisung. Die Übung prüft, ob die Mitarbeitenden über eine bekannte Nummer zurückrufen und das Vier-Augen-Prinzip einhalten.
Phishing-Simulation für Versicherungen
Versicherungsunternehmen sind ebenfalls Finanzunternehmen im Sinne von DORA. Schadensmeldungen, Vertragsänderungen und Auszahlungen laufen oft über Telefon und E-Mail. Contact Center sind deshalb ein bevorzugtes Ziel, weil Mitarbeitende dort Anrufern helfen sollen und unter Zeitdruck stehen. Warum das so ist, erklärt der Beitrag zu Contact Centern als Ziel von Vishing.
Typisches Szenario: Ein angeblicher Versicherungsnehmer ruft an, nennt korrekte Vertragsdaten aus öffentlichen Quellen und bittet, die Bankverbindung für eine anstehende Auszahlung zu ändern. Die Übung prüft, ob die Identität über einen unabhängigen Weg verifiziert wird.
Phishing-Simulation im Gesundheitswesen
Kein Sektor hat teurere Datenpannen. Laut IBM kostete ein Vorfall im Gesundheitswesen 2026 im Schnitt 6,64 Millionen US-Dollar, zum 13. Mal in Folge der höchste Wert aller Branchen.
ENISA zählt das Gesundheitswesen im NIS360-Bericht 2026 zu den Sektoren, deren Cybersicherheitsreife unter dem Durchschnitt liegt, während ihre Kritikalität hoch ist. In Deutschland fällt der Sektor unter die NIS-2-Pflichten des BSI-Gesetzes.
Kliniken, Praxen und Labore arbeiten im Schichtbetrieb, an geteilten Arbeitsplätzen und mit vielen externen Partnern. Ein Großteil der Kommunikation läuft über Telefon und E-Mail, etwa mit Laboren, Krankenkassen und zuweisenden Praxen.
Typisches Szenario: Eine E-Mail im Namen eines bekannten Labors kündigt einen dringenden Befund an und verlinkt auf ein gefälschtes Laborportal mit Anmeldeseite. Eine zweite Variante ist ein Anruf vom angeblichen IT-Support während der Nachtschicht, der um ein Einmalpasswort bittet.
Ebenfalls wichtig: Energie, Verwaltung, IT, Industrie, Handel und Logistik
Für viele Unternehmen dieser Branchen gilt die deutsche NIS-2-Umsetzung, sofern sie die Größenschwellen erreichen. Laut ENISA waren 2025 73 Prozent der angegriffenen Organisationen in der EU wesentliche oder wichtige Einrichtungen im Sinne von NIS2.
- Energie & Versorgung: Ein erfolgreicher Angriff kann die Versorgung betreffen. Die Kanal-Exposition ist geringer als bei Banken, dafür sind Leitstellen, IT und Einkauf besonders exponiert. Szenario: Ein angeblicher Wartungsdienstleister ruft an und bittet um einen kurzfristigen Fernwartungszugang.
- Öffentliche Verwaltung: Laut ENISA war die öffentliche Verwaltung 2025 mit 32 Prozent der erfassten Vorfälle der am häufigsten angegriffene Sektor. Der größte Teil davon waren DDoS-Angriffe, nicht Phishing. Behörden bearbeiten aber viele Anfragen per E-Mail und Telefon, und ENISA ordnet ihre Cybersicherheitsreife als unterdurchschnittlich ein. Szenario: Eine E-Mail eines angeblichen Bürgers enthält einen Link zu „Antragsunterlagen“, die eine Anmeldung verlangen.
- IT & Technologie: IT-Dienstleister haben oft Zugang zu den Systemen ihrer Kunden. ENISA zählt das IKT-Dienstleistungsmanagement zu den Sektoren mit unterdurchschnittlicher Reife. IBM beziffert Datenpannen im Technologiesektor 2026 auf durchschnittlich 5,50 Millionen US-Dollar. Szenario: Über Microsoft Teams meldet sich ein angeblicher Admin eines Kunden und bittet den Helpdesk um einen MFA-Reset.
- Industrie & Fertigung: Gefälschte Lieferantenrechnungen und geänderte Bankverbindungen treffen Einkauf und Buchhaltung. IBM beziffert Datenpannen im Industriesektor 2026 ebenfalls auf durchschnittlich 5,50 Millionen US-Dollar. Szenario: Ein bekannter Lieferant teilt per E-Mail eine neue Bankverbindung mit, und ein anschließender Anruf soll die Änderung bestätigen.
- Handel & E-Commerce: Viele Kundenkanäle und eine hohe Personalfluktuation erschweren eine einheitliche Sensibilisierung. Szenario: Eine Messenger-Nachricht im Namen eines verärgerten Kunden enthält einen Link zu angeblichen Fotos einer beschädigten Lieferung.
- Logistik & Transport: Fahrer, Disponenten und Lagerpersonal arbeiten mobil und sind vor allem per SMS und Telefon erreichbar. ENISA ordnet Teilbereiche wie Bahn und Schifffahrt als Sektoren mit unterdurchschnittlicher Reife ein. Szenario: Eine SMS meldet eine kurzfristige Auftragsänderung und verlinkt auf ein gefälschtes Fahrerportal.
Gezielt einsetzen: Bildung, Forschung, Bau und Immobilien
Diese Branchen sind nicht risikoarm. Ihr Risiko konzentriert sich aber auf bestimmte Rollen und Prozesse statt auf die gesamte Belegschaft.
- Bildung & Forschung: Hochschulen und Forschungseinrichtungen haben offene Strukturen, viele wechselnde Nutzer und wertvolle Forschungsdaten. Szenario: Eine Einladung zu einer Forschungskooperation verlinkt auf eine gefälschte Login-Seite für ein Dokumentenportal.
- Bau & Immobilien: Bei Projekten und Transaktionen fließen hohe Einzelbeträge, was gefälschte Zahlungsanweisungen attraktiv macht. Besonders exponiert sind Buchhaltung, Projektleitung und Transaktionsteams. Szenario: Eine E-Mail im Namen eines Notars teilt kurz vor einer Zahlung eine geänderte Kontoverbindung mit.
Für diese Branchen eignen sich regelmäßige E-Mail-Simulationen für alle und gezielte Übungen per Telefon für Rollen, die Zahlungen freigeben oder Bankdaten ändern.
Wie revel8 Phishing-Simulationen nach Rolle und Risiko steuert
Die Branche bestimmt, welche Kanäle relevant sind. Innerhalb eines Unternehmens unterscheidet sich das Risiko aber von Person zu Person. Eine Buchhalterin mit Zahlungsfreigabe braucht andere Übungen als ein Entwickler oder ein Mitarbeiter im Kundenservice.
revel8 berücksichtigt deshalb Mitarbeitertypen, Risikocluster und das tatsächliche Verhalten der Mitarbeitenden. Die Awareness Playlist stellt für jede Person eine eigene Abfolge von Simulationen über E-Mail, SMS, Telefon und Video zusammen, abhängig von Rolle, bisherigem Verhalten und Lernfortschritt.
Mit Risk Monitoring & Mitigation sehen Security-Teams, in welchen Risikoclustern sich gefährdetes Verhalten bündelt, und können Maßnahmen gezielt dort ansetzen.
Die Szenarien basieren auf Threat Intelligence und OSINT, also auf aktuellen Angriffen und auf öffentlich verfügbaren Informationen über das Unternehmen. Für Versicherungen, Banken und andere Organisationen mit Kundenservice gibt es zusätzlich das Contact-Center-Modul für Vishing-Simulationen. Wie das für Ihre Branche aussieht, zeigen wir in einer Demo.