Warum rufen Angreifer zuerst im Contact Center an?
Mehrere finanziell motivierte Gruppen nutzen inzwischen den Anruf als Einstieg. Manche geben sich als Mitarbeitende aus und rufen beim Helpdesk an, andere geben sich als IT-Support aus und rufen Mitarbeitende oder Contact-Center-Agents an.
- Scattered Spider: Die gemeinsame Warnung von CISA, FBI und internationalen Partnerbehörden beschreibt eine Gruppe, die große Unternehmen und deren beauftragte IT-Helpdesks ins Visier nimmt. Nachdem sie Benutzernamen, Passwörter und persönliche Angaben gesammelt hat, bringt sie Helpdesk-Mitarbeitende dazu, Passwörter und MFA-Token zurückzusetzen, und übernimmt die Konten in Single-Sign-on-Umgebungen. Die Warnung wurde zuletzt im Juli 2025 aktualisiert.
- UNC6040: Die Google Threat Intelligence Group beobachtet eine Gruppe, die sich am Telefon als IT-Support ausgibt und Mitarbeitende dazu bringt, eine manipulierte Version der Salesforce-App Data Loader freizugeben. Anschließend exportiert sie CRM-Daten zur Erpressung. Spätere Erpressungsschreiben nutzten den Namen ShinyHunters.
- Storm-1811: Microsoft beobachtete, wie diese Gruppe Postfächer mit E-Mails flutete und Nutzer dann als angeblicher IT-Support anrief, damit sie eine Quick-Assist-Fernsitzung öffnen. Die Angriffe führten zur Ransomware Black Basta.
In jedem Fall stellt ein überzeugender Anrufer eine scheinbar routinemäßige Anfrage an jemanden, der unter Zeitdruck steht.
Vier Eigenschaften der Arbeit machen Contact Center und Service Desks zu effizienten Zielen:
- Öffentlicher Zugang: Veröffentlichte Telefonnummern führen direkt zu Mitarbeitenden, die Kundendaten, Mitarbeiterkonten und Reset-Funktionen sehen.
- Druck, schnell zu helfen: Ziele für Bearbeitungszeit und Kundenzufriedenheit belohnen eine schnelle Lösung, nicht das kritische Hinterfragen eines Anrufers.
- Ausgelagerter Support: Viele Service Desks werden von Outsourcing-Dienstleistern betrieben, und die CISA nennt beauftragte IT-Helpdesks ausdrücklich.
- Langsame Meldewege: Wenn Agents einen verdächtigen Anruf von Hand erfassen müssen, erfährt das Security-Team davon womöglich erst, nachdem der Angreifer den Zugang genutzt hat.
Welche Unternehmen wurden über Service Desk oder Callcenter angegriffen?
Caesars, Clorox, Marks & Spencer und Qantas haben jeweils offengelegt oder vor Gericht behauptet, dass ein Angriff mit Social Engineering gegenüber Support-Mitarbeitenden oder einem beauftragten Dienstleister begann.
| Unternehmen | Jahr | Einstiegspunkt | Gemeldete Folgen |
|---|---|---|---|
| Caesars Entertainment | 2023 | Social-Engineering-Angriff auf einen externen IT-Support-Dienstleister (SEC-Meldung) | Kopie der Datenbank des Treueprogramms, einschließlich Führerschein- und Sozialversicherungsnummern |
| Clorox | 2023 | Angreifer rief beim ausgelagerten Service Desk an und ließ Passwörter und MFA ohne Identitätsprüfung zurücksetzen, laut der Klage von Clorox gegen Cognizant aus dem Jahr 2025. Cognizant bestreitet die Verantwortung | Clorox fordert 380 Millionen US-Dollar Schadensersatz |
| Marks & Spencer | 2025 | Erster Zugriff am 17. April durch eine Täuschung unter Beteiligung eines Dritten, wie der Chairman vor britischen Abgeordneten erklärte | Geschätzt rund 300 Millionen Pfund Belastung des operativen Gewinns |
| Qantas | 2025 | Anrufer gab sich in einem ausgelagerten Contact Center als IT-Support aus, laut der australischen Datenschutzbehörde | Rund 5,67 Millionen Kundendatensätze kompromittiert |
Die Klageschrift von Clorox beschreibt die Anrufe im Detail. Ihre Angaben sind ungeprüfte Behauptungen in einem laufenden Verfahren.
Laut Klage ließ der Anrufer am 11. August 2023 die Okta- und VPN-Passwörter eines Mitarbeiters zurücksetzen und rief am selben Tag erneut an, um Microsoft-MFA und Okta-Zugangsdaten ein weiteres Mal zurücksetzen zu lassen. Danach nutzte er dieselbe Masche für einen zweiten Mitarbeiter aus der IT-Sicherheit, dessen Konto privilegierten Zugriff auf das Netzwerk bot.
Wiederholte Anrufe zum selben Konto und der Sprung von einem Konto zu einem privilegierteren sind Muster, auf die ein Service Desk achten kann.
Worin unterscheiden sich Vishing-Angriffe auf Contact Center und IT-Helpdesks?
Angriffe auf IT-Service-Desks zielen meist auf Identitäten, Angriffe auf kundennahe Contact Center meist auf die Kundendaten und Abläufe, auf die Agents zugreifen können. Beide beginnen mit einem überzeugenden Anruf, und ein Agent, der den Anweisungen folgt, erledigt die Arbeit des Angreifers.
| IT-Service-Desk | Kundennahes Contact Center | |
|---|---|---|
| Anrufer gibt sich meist aus als | Mitarbeiter, oft Führungskraft oder Administrator | Kunde oder interner IT-Support |
| Typische Anfrage | Passwort-Reset, neues MFA-Gerät, geänderte Telefonnummer für SMS-Codes | Kontoänderungen, Herausgabe von Kundendaten, Aktionen im CRM |
| Was der Angreifer gewinnt | Zugriff auf das Mitarbeiterkonto, dann Ausweitung auf privilegierte Konten | Kundendatensätze, Kontoübernahmen oder Datenabfluss in großem Umfang |
| Dokumentiertes Beispiel | Clorox (behauptet), Okta-Kundenfälle | Qantas |
Der Fall Qantas zeigt die Contact-Center-Variante. Am 28. Juni 2025 erhielt ein Agent in einem ausländischen Contact Center, das ein Dienstleister für Qantas betrieb, einen Anruf von jemandem, der sich als „Qantas IT help“ ausgab. Der Anrufer führte den Agent durch Schritte in der CRM-Plattform, die angeblich nötig waren, um ein IT-Ticket zu schließen. Diese Schritte verbanden die CRM-Sitzung des Agents mit einem Datenextraktionswerkzeug des Angreifers, das die Kundenprofile abzog, auf die der Agent Zugriff hatte.
Mitarbeitende von Qantas bemerkten zwei Tage später ungewöhnliche Login-Warnungen. Die Behörde schloss ihre Vorprüfung ohne Maßnahmen ab und stellte fest, dass sich die meisten Social-Engineering-Schulungen auf den Diebstahl von Zugangsdaten konzentrieren, nicht darauf, Mitarbeitende zur Freigabe von Zugriff über legitime Systemschritte zu bewegen. Der CRM-Anbieter hat die Standardeinstellung, mit der Agents Verbindungen von Drittanwendungen freigeben konnten, inzwischen geändert.
Im Fall Qantas fragte der Angreifer nicht nach einem Passwort, sondern brachte den Agent dazu, Zugriff über legitime CRM-Funktionen freizugeben. Schulungen, die nur Anfragen nach Zugangsdaten abdecken, lassen diese Entscheidung ungeübt. Simulationen müssen Agents deshalb in ihren tatsächlichen Arbeitsabläufen erreichen, etwa mit einem Anrufer, der eine Verbindung im CRM freigeben lassen will.
Was passiert, nachdem ein Helpdesk die MFA zurückgesetzt hat?
Im August 2023 berichtete Okta, dass mehrere Kunden in den USA Anrufe bei ihren IT-Service-Desks erhalten hatten, in denen der Anrufer verlangte, alle MFA-Faktoren hochprivilegierter Nutzer zurückzusetzen. Die Angriffe folgten demselben Ablauf:
- Vor dem Anruf kannten die Angreifer bereits das Passwort eines privilegierten Kontos oder konnten den delegierten Authentifizierungsablauf über Active Directory manipulieren. Sie baten den Service Desk, alle MFA-Faktoren dieses Kontos zurückzusetzen.
- Nach dem Reset meldeten sie sich über Anonymisierungsdienste an, von einer IP-Adresse und einem Gerät, die vorher nie mit dem Nutzer verbunden waren.
- Von den kompromittierten Super-Administrator-Konten aus vergaben sie anderen Konten höhere Rechte, setzten Authentifikatoren bestehender Administratoren zurück und entfernten teils den zweiten Faktor aus Authentifizierungsrichtlinien.
- Anschließend richteten sie einen zweiten, von ihnen kontrollierten Identity Provider ein und verbanden ihn per Inbound Federation. So konnten sie sich als andere Nutzer der Organisation bei Anwendungen anmelden.
Jeder Schritt nach dem Anruf nutzte legitime Identitäts- und Administrationsfunktionen. Oktas Empfehlungen zur Erkennung achten deshalb auf vollständige MFA-Resets, neu angelegte Identity Provider und Administrator-Anmeldungen über Anonymisierungsdienste.
Wie verändert KI-Stimmklonen die Prüfung von Anrufern?
Im Mai 2025 warnte das FBI vor einer laufenden Kampagne, in der Kriminelle Textnachrichten und KI-generierte Sprachnachrichten im Namen hochrangiger US-Regierungsvertreter verschickten. Das FBI wies darauf hin, dass geklonte Stimmen nahezu identisch mit der echten Person klingen können und KI-generierte Inhalte oft schwer zu erkennen sind.
Eine geklonte Stimme einer Führungskraft oder eines Kollegen nimmt die informelle Prüfung weg, ob ein Anrufer „richtig“ klingt. Mit dem kostenlosen Voice-Phishing-Tool können Sie das selbst testen. Die erste Empfehlung des FBI lautet, den Kontakt zu prüfen, unabhängig eine Telefonnummer der Person herauszufinden und zurückzurufen. Ein unabhängiger Rückruf hilft, die Identität zu prüfen, ohne sich darauf zu verlassen, wie der Anrufer klingt.
Welche Kontrollen stoppen Social Engineering am Helpdesk?
Die Behörden und Analysen hinter diesen Fällen empfehlen sich ergänzende Prozess- und Identitätskontrollen:
- Stärkere Prüfung vor jedem Reset: Okta empfiehlt, die Identitätsprüfung am Helpdesk zu verschärfen, einschließlich visueller Verifizierung, bevor Faktoren zurückgesetzt werden.
- Zusätzliche Prüfung für privilegierte Konten: Nach den Angriffen auf britische Händler 2025 forderte das NCSC Organisationen auf zu überprüfen, wie der Helpdesk Mitarbeitende vor Passwort-Resets authentifiziert, besonders bei Konten mit erweiterten Rechten.
- Begrenzte Helpdesk-Rollen: Okta rät, Helpdesk-Rollen so einzuschränken, dass sie Gruppen hochprivilegierter Administratoren nicht zurücksetzen können.
- Weniger dauerhafte Admin-Rechte: Okta empfiehlt einen Zero-Standing-Privileges-Ansatz, doppelte Freigabe für Just-in-Time-Zugriff auf privilegierte Rollen und erneute Authentifizierung bei sensiblen Admin-Aktionen.
- Phishing-resistente MFA: CISA und FBI empfehlen FIDO/WebAuthn oder PKI-basierte MFA, die gegen Push-Bombing und SIM-Swapping schützt.
- Unabhängiger Rückruf: Bei ungewöhnlichen oder folgenreichen Anfragen rufen Agents unter einer bereits hinterlegten Nummer zurück, nie unter einer, die der Anrufer nennt.
- Gleiche Regeln für ausgelagerte Desks: Bei Caesars, Clorox und M&S war jeweils ein Dritter beteiligt. Verträge mit Support-Dienstleistern brauchen daher dieselben Prüfregeln und regelmäßige Tests.
Was sollte ein Agent bei einem verdächtigen Anruf tun?
Die folgenden Schritte sind praktische Leitlinien für Agents im Kundenkontakt, gestützt auf die oben genannten Empfehlungen von FBI, NCSC und Okta. Sie eignen sich als kurze Karte am Arbeitsplatz.
- Identität nach dem Standardverfahren prüfen. Wenden Sie die festgelegten Prüfschritte bei jedem Reset und jeder sensiblen Anfrage an, unabhängig davon, wer der Anrufer zu sein behauptet.
- Unter einer bekannten Nummer zurückrufen. Beenden Sie bei ungewöhnlichen oder folgenreichen Anfragen das Gespräch und rufen Sie unter der Nummer aus dem Firmenverzeichnis oder dem Kundendatensatz zurück.
- Keinen Schritt wegen Dringlichkeit oder Autorität überspringen. Eine Führungskraft in Eile, ein „IT-Ticket“, das sofort geschlossen werden muss, oder die Drohung mit Eskalation sind Gründe, langsamer zu werden.
- Keine Schritte in eigenen Systemen ausführen, die der Anrufer vorgibt. Öffnen Sie keine Links, installieren Sie keine Tools, geben Sie keine App-Verbindungen frei und ändern Sie keine Einstellungen, nur weil ein Anrufer sagt, die IT brauche das.
- Sensible Anfragen zusätzlich prüfen. MFA-Resets, geänderte Telefonnummern, umfangreiche Datenexporte und Änderungen an privilegierten Konten brauchen eine zweite Prüfung oder Freigabe.
- Den Anruf sofort melden. Nutzen Sie den vorgesehenen Meldeweg, auch wenn Sie bereits Informationen weitergegeben haben, bevor Ihnen etwas auffiel.
Warum müssen Agents üben, einen überzeugenden Anrufer abzuweisen?
Die meisten Agents können die Rückrufregel aufsagen. Sie anzuwenden ist schwerer, wenn Bearbeitungszeiten drängen, der Anrufer selbstsicher klingt, den Namen des Agents kennt und einen plausiblen Grund nennt, einen Schritt auszulassen. Abweisen wird erst dann Routine, wenn Agents es an Anrufen geübt haben, die echten Angriffen ähneln.
Klassische Awareness-Schulungen vermitteln Wissen über Vishing, aber ein Quizergebnis zeigt nicht, was ein Agent drei Minuten in einem Gespräch mit jemandem tut, der sein System kennt. Realistische simulierte Anrufe erfassen, ob jeder Agent den Anrufer geprüft, die Anfrage abgelehnt und den Anruf gemeldet hat.
Richtige Ablehnungen zu zählen ist so wichtig wie Fehler zu zählen. Es zeigt dem Security-Team, ob die schützende Gewohnheit im Team vorhanden ist, und erkennt Agents an, die einen überzeugenden Anrufer abweisen.
Anschauliches Beispiel: Die Wirkung von Vishing-Simulationen messen
Wie können Unternehmen messen, ob ihr Vishing-Training etwas bewirkt? Ein hypothetisches Contact Center mit 1.000 Agents zeigt, wie simulierte Angriffe Security-Teams helfen, das Verhalten der Mitarbeitenden zu bewerten, Schwachstellen zu erkennen und Fortschritte über die Zeit zu verfolgen. Die folgenden Zahlen sind rein illustrativ und zeigen, wie sich ein Vishing-Simulationsprogramm messen lässt.
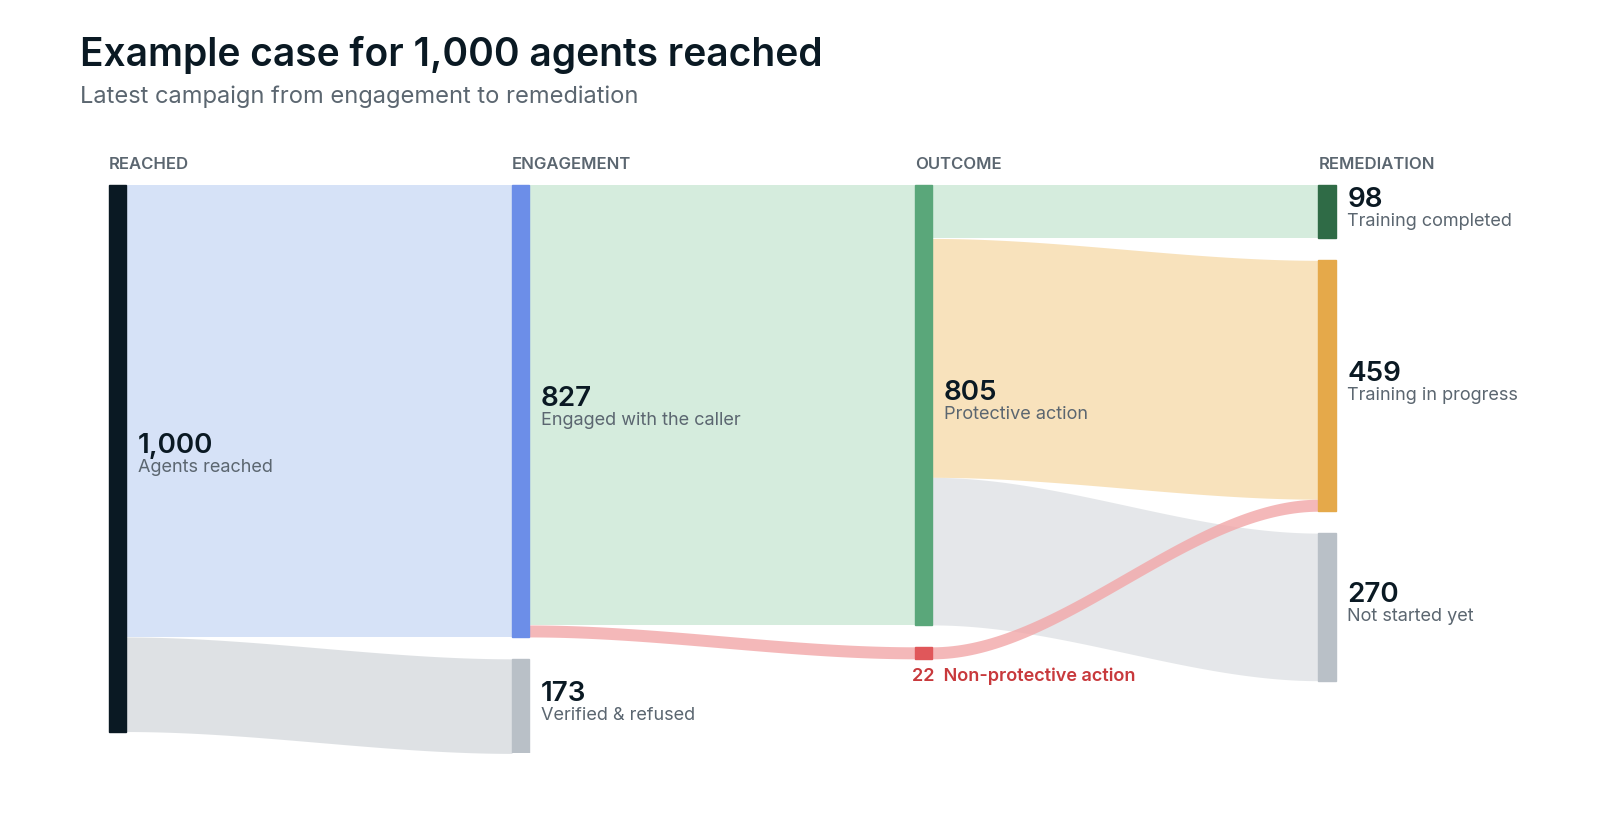
Von den 1.000 erreichten Agents prüften 173 den Anrufer und lehnten die Anfrage ab, bevor sie sich weiter darauf einließen. Die übrigen 827 Agents setzten das Gespräch fort, was aber nicht bedeutet, dass der Angriff erfolgreich war. 805 handelten letztlich schützend, 22 nicht schützend. Auf Basis dieser Ergebnisse würde allen 827 Agents, die sich auf das Gespräch eingelassen haben, ein Nachtraining zugewiesen.
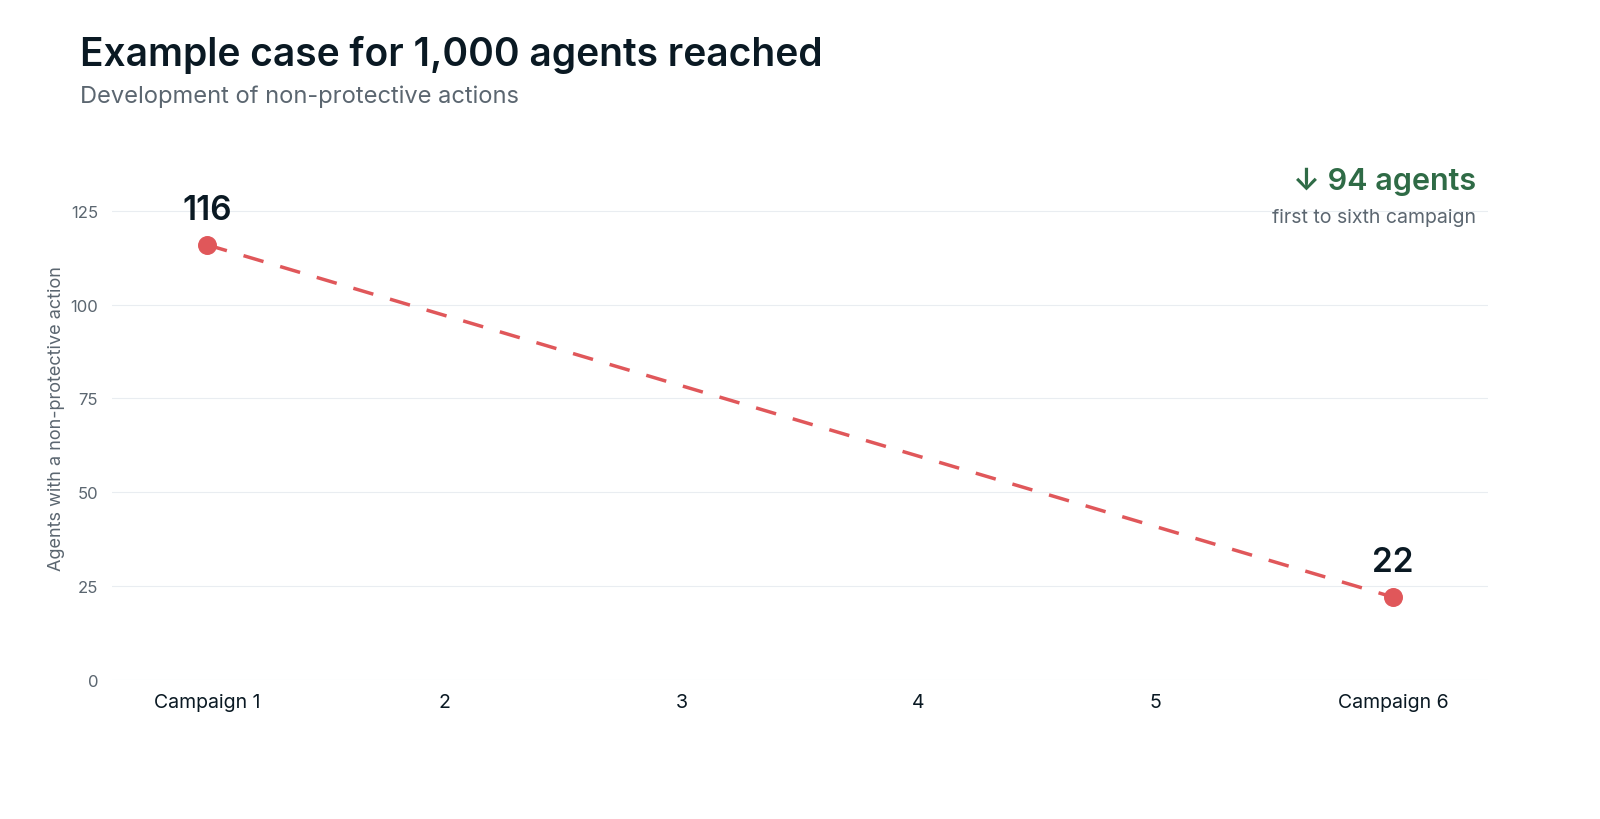
Wie wertvoll spezielle Simulationsprogramme für Contact Center sind, zeigt sich noch deutlicher, wenn man die Entwicklung des Verhaltens über mehrere Kampagnen betrachtet. In diesem hypothetischen Beispiel sinken die nicht schützenden Handlungen zwischen der ersten und der sechsten Kampagne von 116 auf 22 je 1.000 erreichte Agents. Mit wiederholten Vishing-Simulationen können Unternehmen verfolgen, wie Mitarbeitende auf realistische Anrufe reagieren, wiederkehrende Schwachstellen erkennen und beurteilen, ob schützendes Verhalten über die Zeit beständiger wird. Anders als reine Abschlussquoten von Kursen zeigen diese Messungen, wie Agents mit verdächtigen Anfragen tatsächlich umgehen.
Wie schützen Sie Agents während eines echten Anrufs?
Training bereitet Agents vor, doch im echten Gespräch ist der Agent mit dem Angreifer allein. Drei Maßnahmen unterstützen ihn in diesem Moment und machen aus einer einzelnen Ablehnung Schutz für das ganze Team.
- Melden mit einem Klick: Ein Meldebutton im Agent-Desktop oder Softphone schickt die Anrufdaten an die Security, während der Angriff noch läuft, ohne manuelles Ticket.
- Automatische Triage: Meldungen über einer Risikoschwelle gehen mit den Anrufdaten direkt an das Ticketsystem oder SOC, Meldungen mit geringerem Risiko werden ohne Zusatzaufwand für den Agent protokolliert.
- Warnen und Blockieren: Ist ein Anrufer markiert, sehen andere Agents eine Warnung, wenn dieselbe Nummer erneut anruft, oder der Anruf wird blockiert.
In der Klage von Clorox rief der Angreifer am selben Tag mehrmals an, und der nächste Agent sollte ihn nicht allein erkennen müssen.
Agents melden außerdem bereitwilliger, wenn eine Meldung für sie keine negativen Folgen hat, auch dann nicht, wenn sie vor dem Erkennen des Angriffs bereits Informationen weitergegeben haben.
So schützt revel8 Contact Center
Contact Center Protection deckt Training und Schutz im Live-Gespräch ab. Für das Training erstellen Security-Teams Vishing-Szenarien nach Persona, Stimme und Vorwand, mit geklonten oder geskripteten KI-Stimmen, die zu den Betrugsmaschen passen, denen Agents begegnen. Die Plattform navigiert selbstständig durch IVR-Menüs und DTMF-Abfragen, damit Anrufe die Agents erreichen, und plant Simulationen über Stoßzeiten, Nebenzeiten und Nachtschichten für große Teams ohne manuellen Aufwand. Das Modul testet außerdem die KI-Agenten, die zunehmend den First-Level-Support übernehmen, mit aktuellen Prompt-Injection-Techniken.
Bei echten Angriffen melden Agents einen verdächtigen Anruf über einen in ihren Desktop integrierten Button. Die automatische Triage leitet Vorfälle an das Ticketsystem weiter und reichert sie für das SOC an, und markierte Anrufer lösen eine Warnung an Agents oder eine Blockierung des Anrufs aus.
Buchen Sie eine Demo, um eine simulierte Vishing-Kampagne gegen Ihren eigenen Service Desk zu sehen.