Beispiel 1: Eine gefälschte Claude-Max-Angebotsmail
Diese Abfolge ist eine kontrollierte Phishing-Simulation von revel8, kein Screenshot eines echten Vorfalls. Alles spielt sich im Postfach und im Browser ab.
Schritt 1: Das Angebot
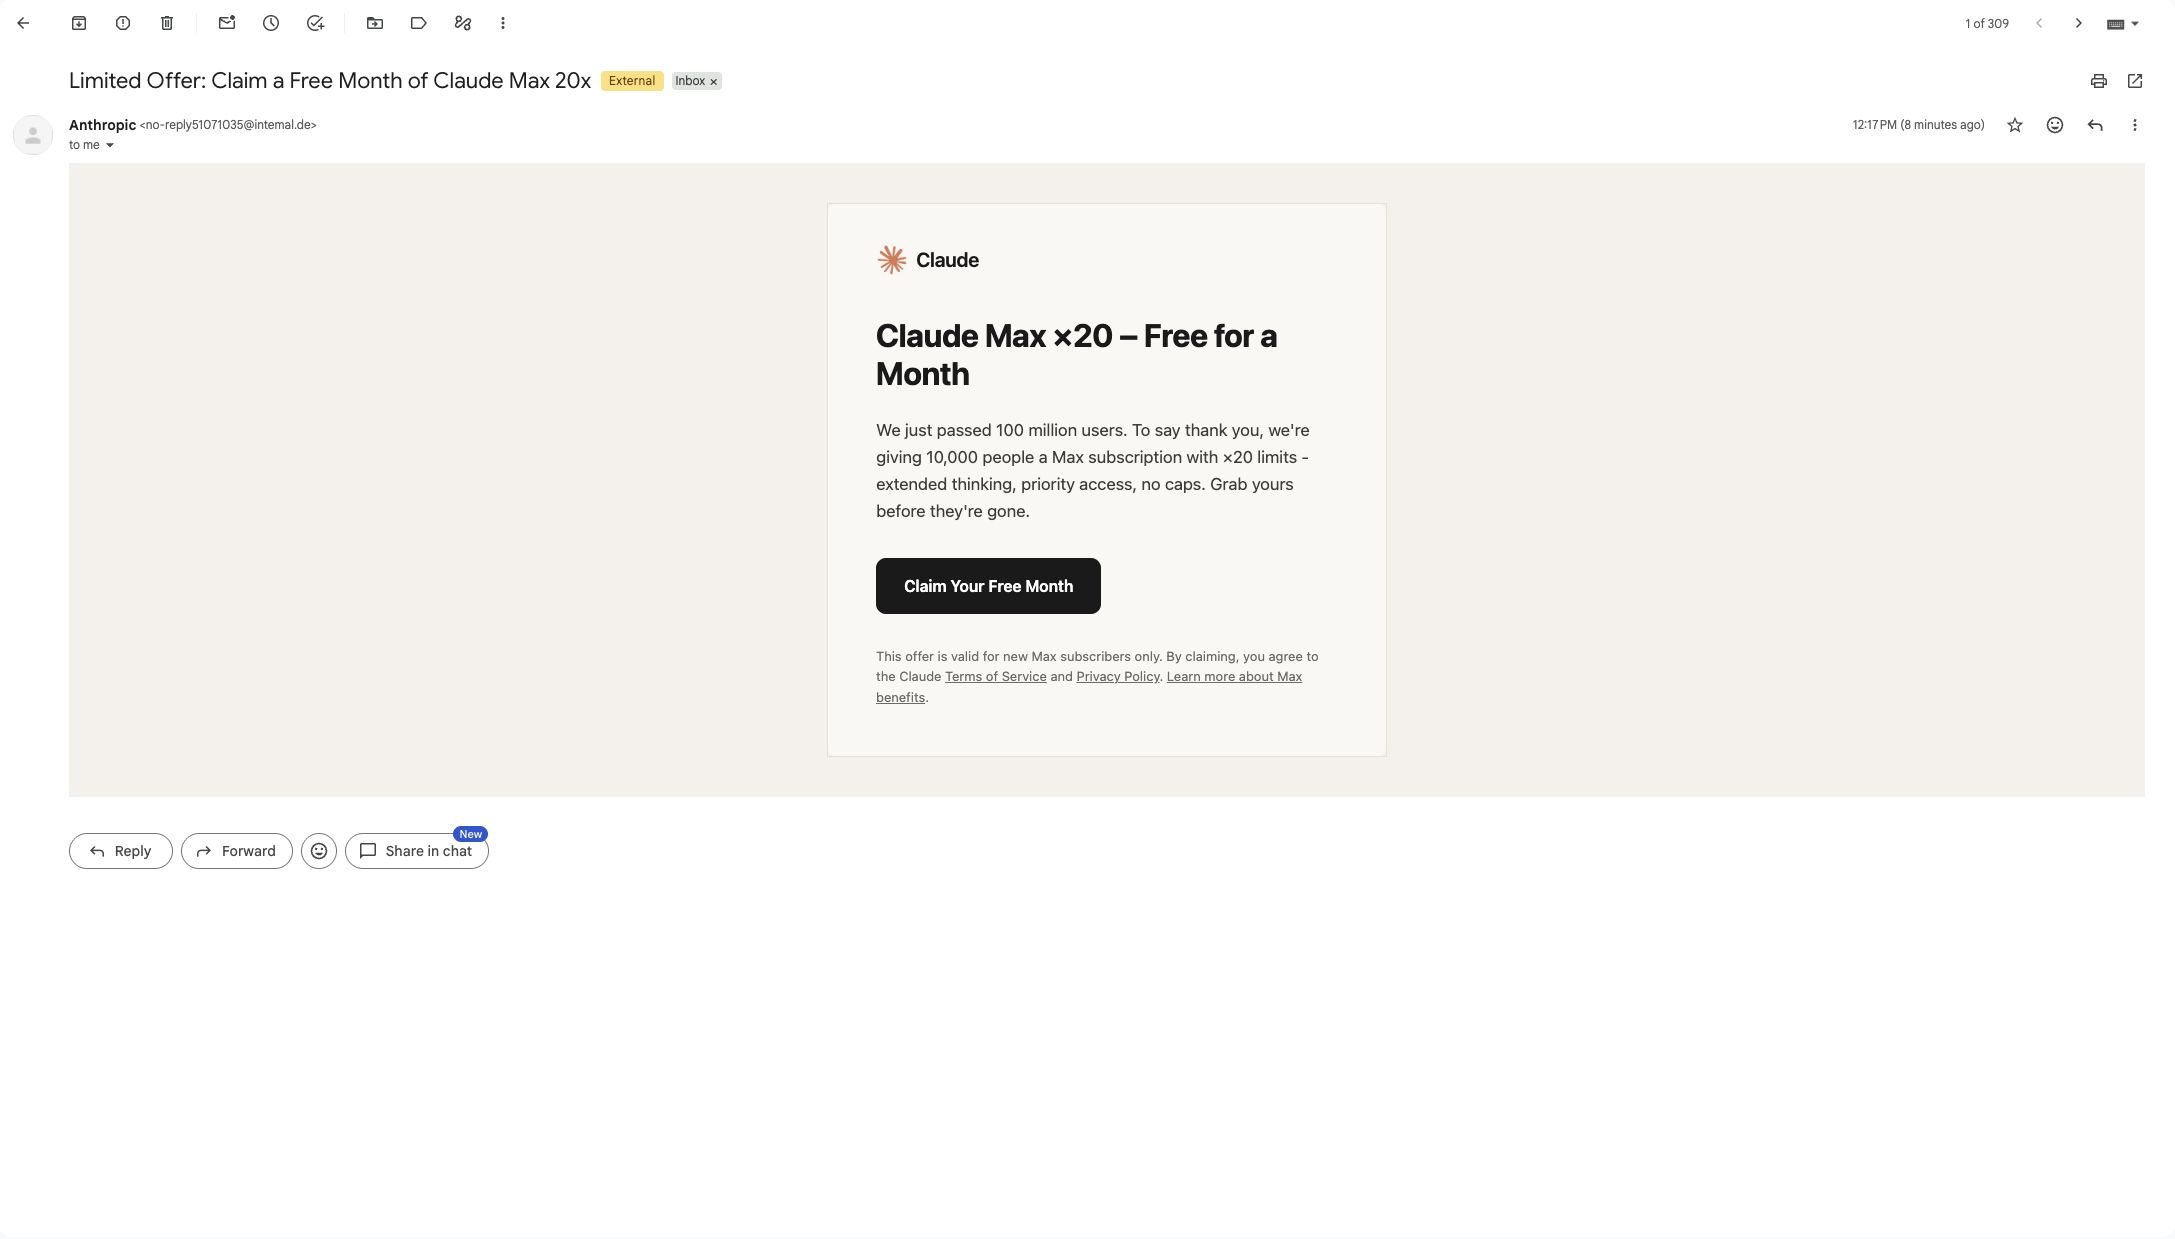
Die E-Mail verspricht einen kostenlosen Monat „Claude Max x20“ zu einem Nutzermeilenstein, mit einer großen Schaltfläche „Claim Your Free Month“. Als Anzeigename erscheint „Anthropic“, die Absenderadresse lautet aber no-reply@intemal.de, eine Domain ohne Bezug zu Anthropic. Sie imitiert zudem das Wort „internal“, mit einem „m“ an der Stelle von „rn“, ein Austausch, der beim normalen Lesen kaum auffällt. Die Nachricht trägt die Markierung „Extern“.
Der Köder ist ein kostenloses Upgrade auf einen teuren Tarif. Logo, Layout und Tonfall entsprechen denen von Anthropic; nur die Absenderadresse passt nicht dazu.
Schritt 2: Die Einlöseseite
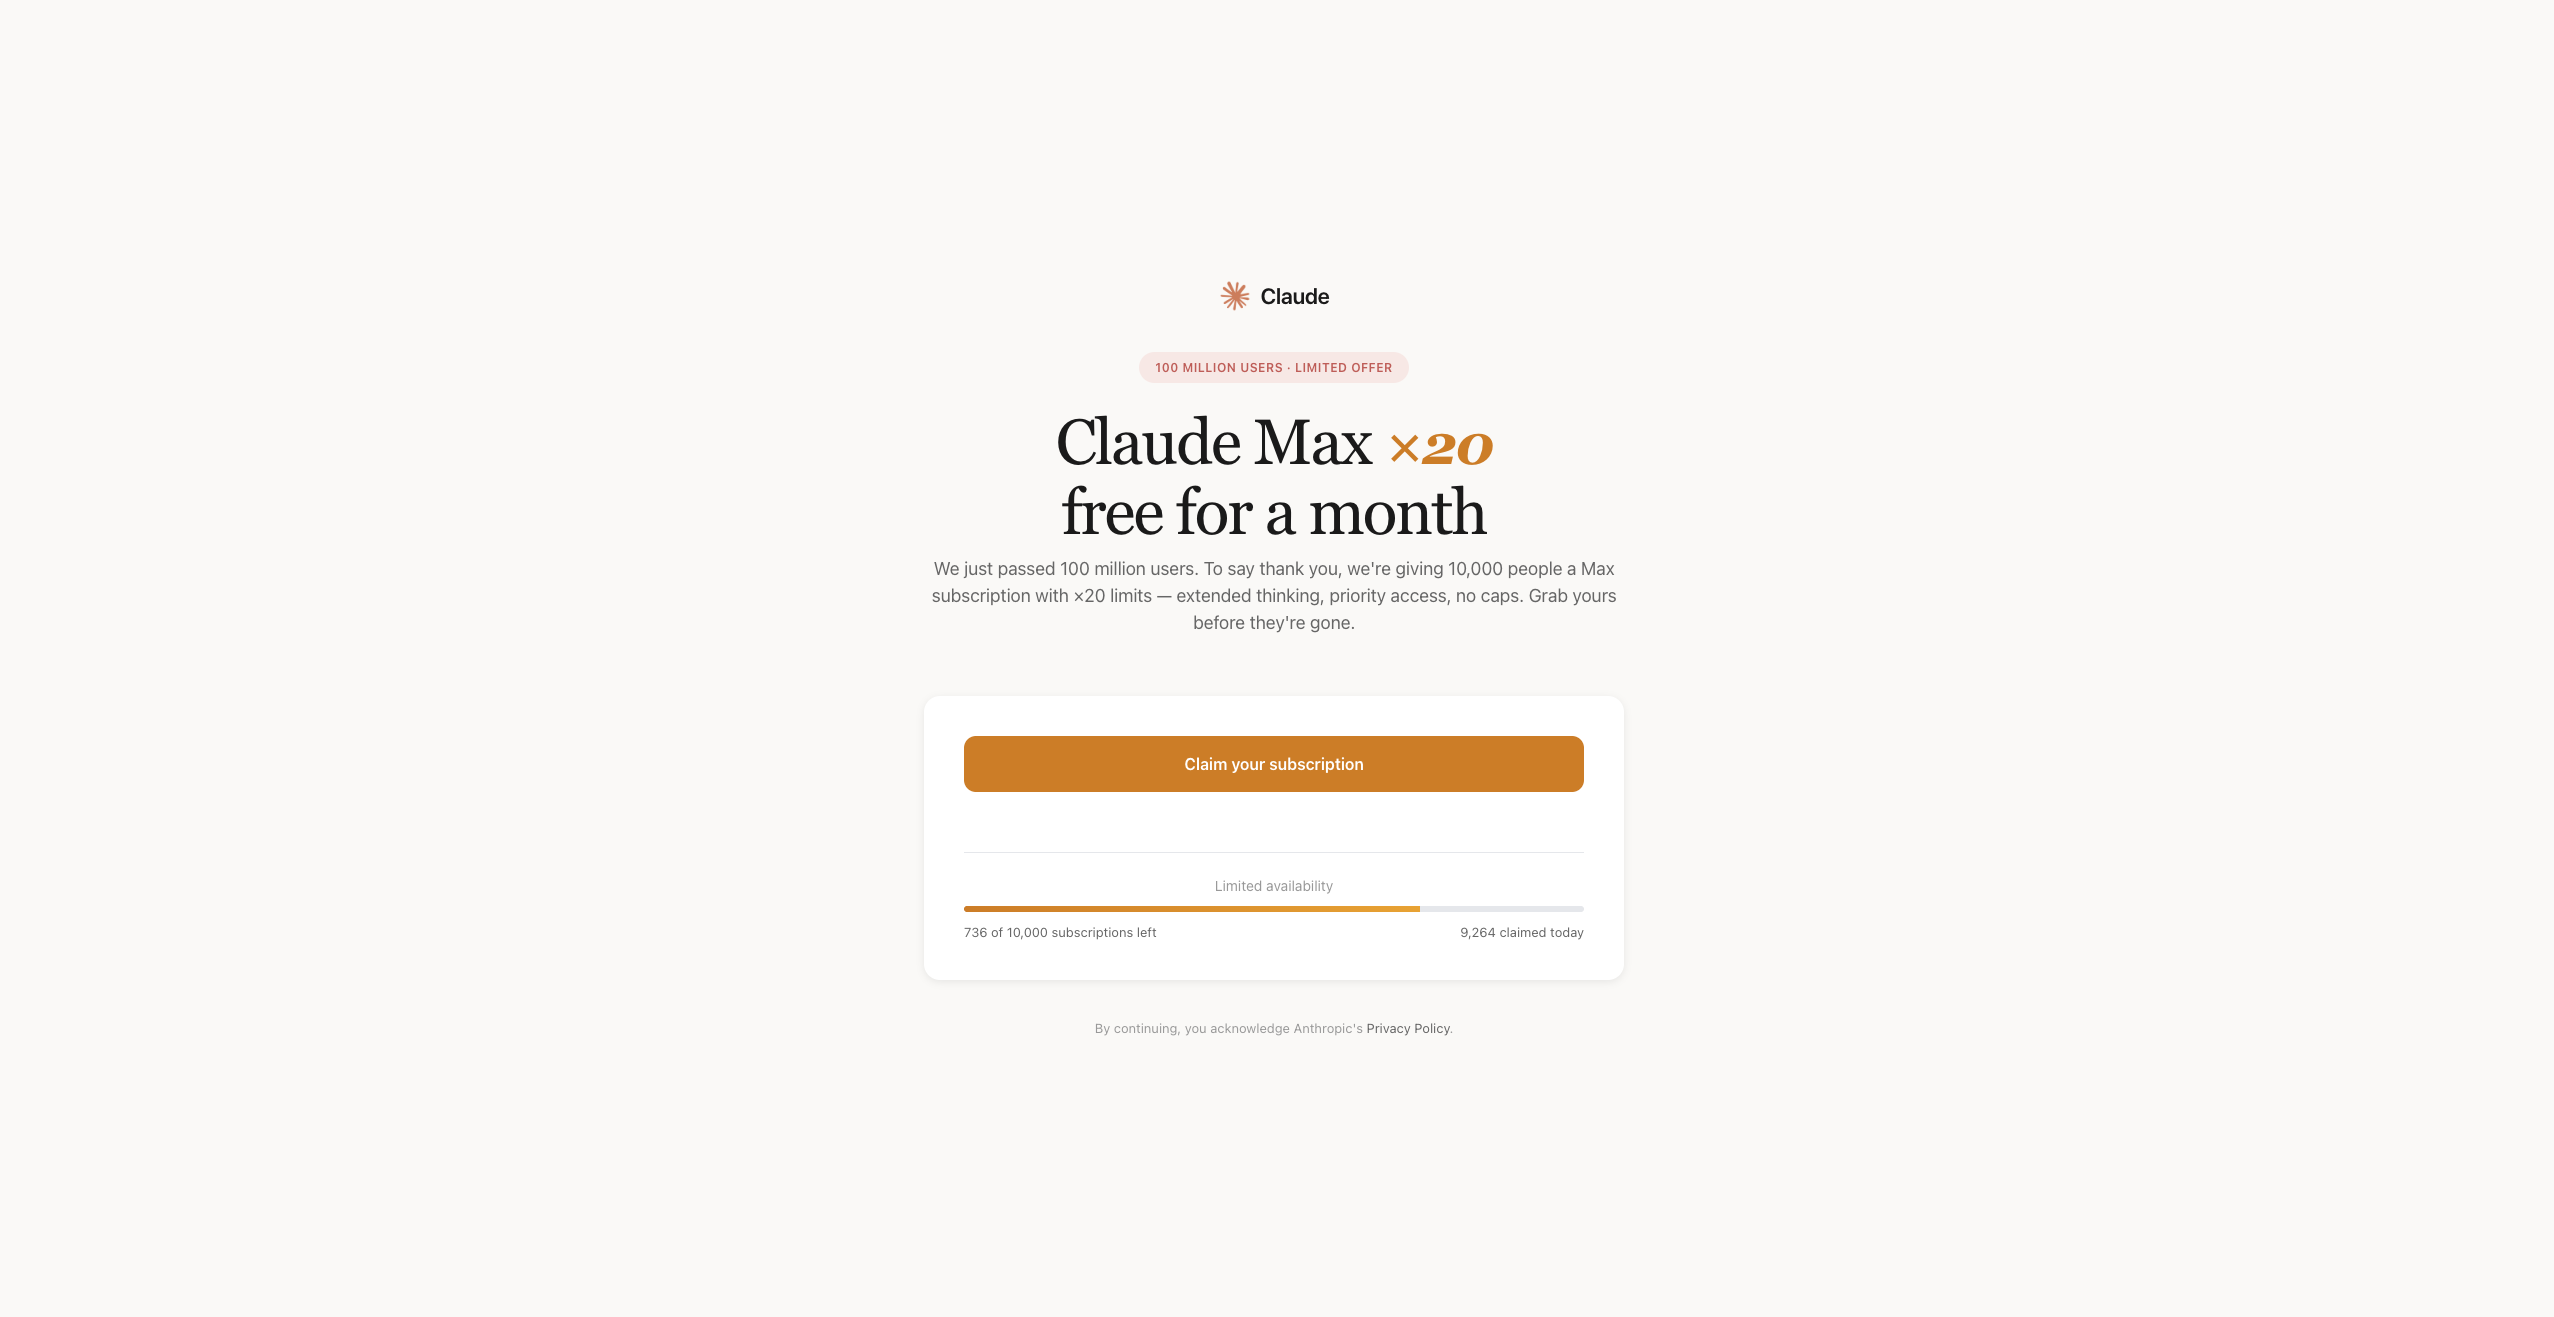
Die Schaltfläche öffnet eine Seite mit Claude-Branding, dem Hinweis „100 Millionen Nutzer, begrenztes Angebot“ und einem Zähler: „736 von 10.000 Abos übrig, 9.264 heute eingelöst“. Der schrumpfende Zähler soll verhindern, dass jemand genauer hinsieht.
Schritt 3: Die Anmeldeaufforderung
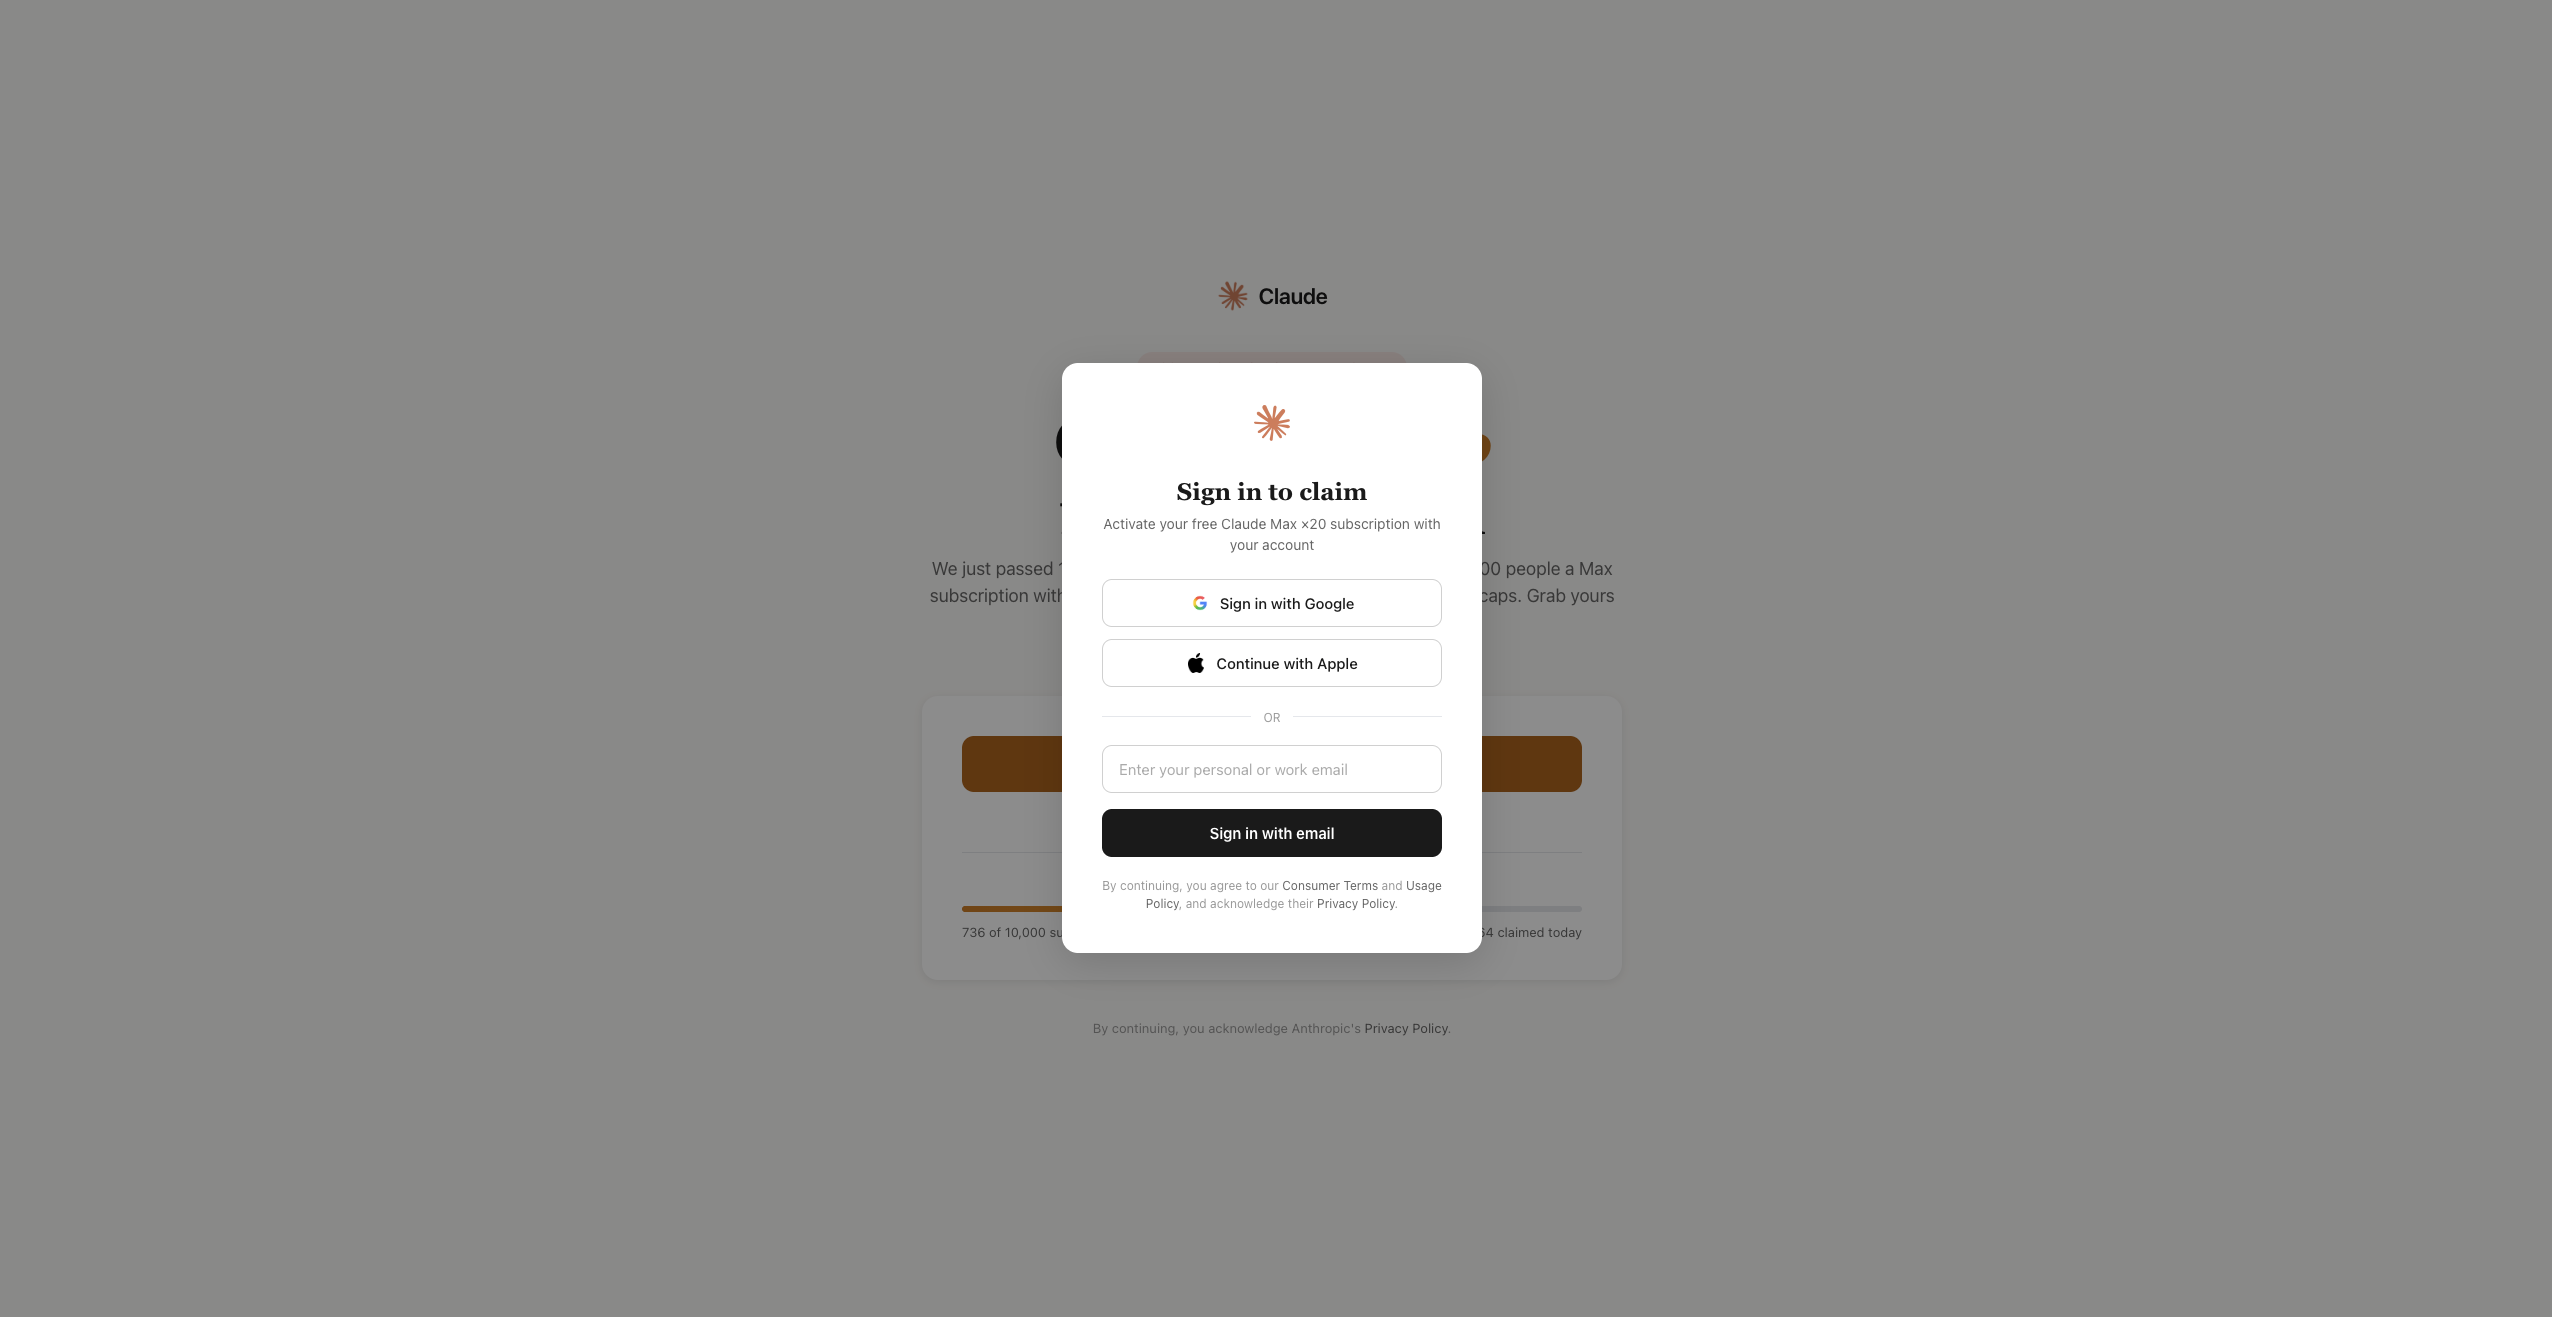
Zum „Aktivieren“ öffnet die Seite ein Fenster „Sign in to claim“ mit Google, Apple oder E-Mail. Hier liegt das Risiko. In echten Kampagnen sammelt ein solches Fenster entweder das Passwort über ein gefälschtes Formular ein oder startet einen OAuth-Zustimmungsprozess, bei dem die Person einer App des Angreifers Zugriff auf ihr Konto gewährt. Die Simulation zeigt die Aufforderung selbst, nicht welche der beiden Varianten folgen würde. Die Abwehr ist in beiden Fällen dieselbe.
So prüfen Sie es: Melden Sie sich nicht über die Seite an. Öffnen Sie die Website des Anbieters selbst, über ein Lesezeichen oder durch Eintippen der Adresse, melden Sie sich dort an und suchen Sie das Angebot. Erfordert ein echtes Angebot eine Anmeldung, kostet es nichts, diese selbst zu starten. War das Angebot gefälscht, sieht der Angreifer Ihre Zugangsdaten nie.
Derselbe Köder in einer echten Kampagne
Diese Art von Claude-Max-Betrug ist nicht hypothetisch. Am 23. September 2026 dokumentierte Malwarebytes ein echtes gefälschtes Claude-Max-Gewinnspiel, das verkündete, Anthropic habe 100 Millionen Nutzer erreicht und verschenke 10.000 kostenlose Monatsabos. Der Zähler behauptete, es seien weniger als 750 Plätze übrig, die Zahl wurde aber im Browser der Besucher erzeugt und beim Neuladen zurückgesetzt. Nur die Google-Anmeldung funktionierte, und sie öffnete ein „Browser-in-the-Browser“-Fenster: eine gefälschte Google-Anmeldung, die in die Seite gezeichnet war, samt Vorhängeschloss und echt wirkender Adresszeile. Der praktische Test von Malwarebytes: Ziehen Sie das Fenster über den Rand der Seite hinaus. Ein echtes Pop-up lässt sich verschieben, ein gefälschtes nicht.
Die echte Kampagne und die revel8-Simulation nutzen dieselben Köder: den Meilenstein, den Knappheitszähler und die Anmeldung. Sie sind voneinander unabhängig, und die Screenshots oben stammen aus der Simulation.
Beispiel 2: Eine gefälschte Claude-Sicherheitswarnung mit SMS
Die zweite Simulation läuft über zwei Kanäle. Auch sie ist ein kontrolliertes Szenario: Die Bildschirme sind vorgegeben, und im Hintergrund fand keine echte Anmeldung statt.
Schritt 1: Die Warnung
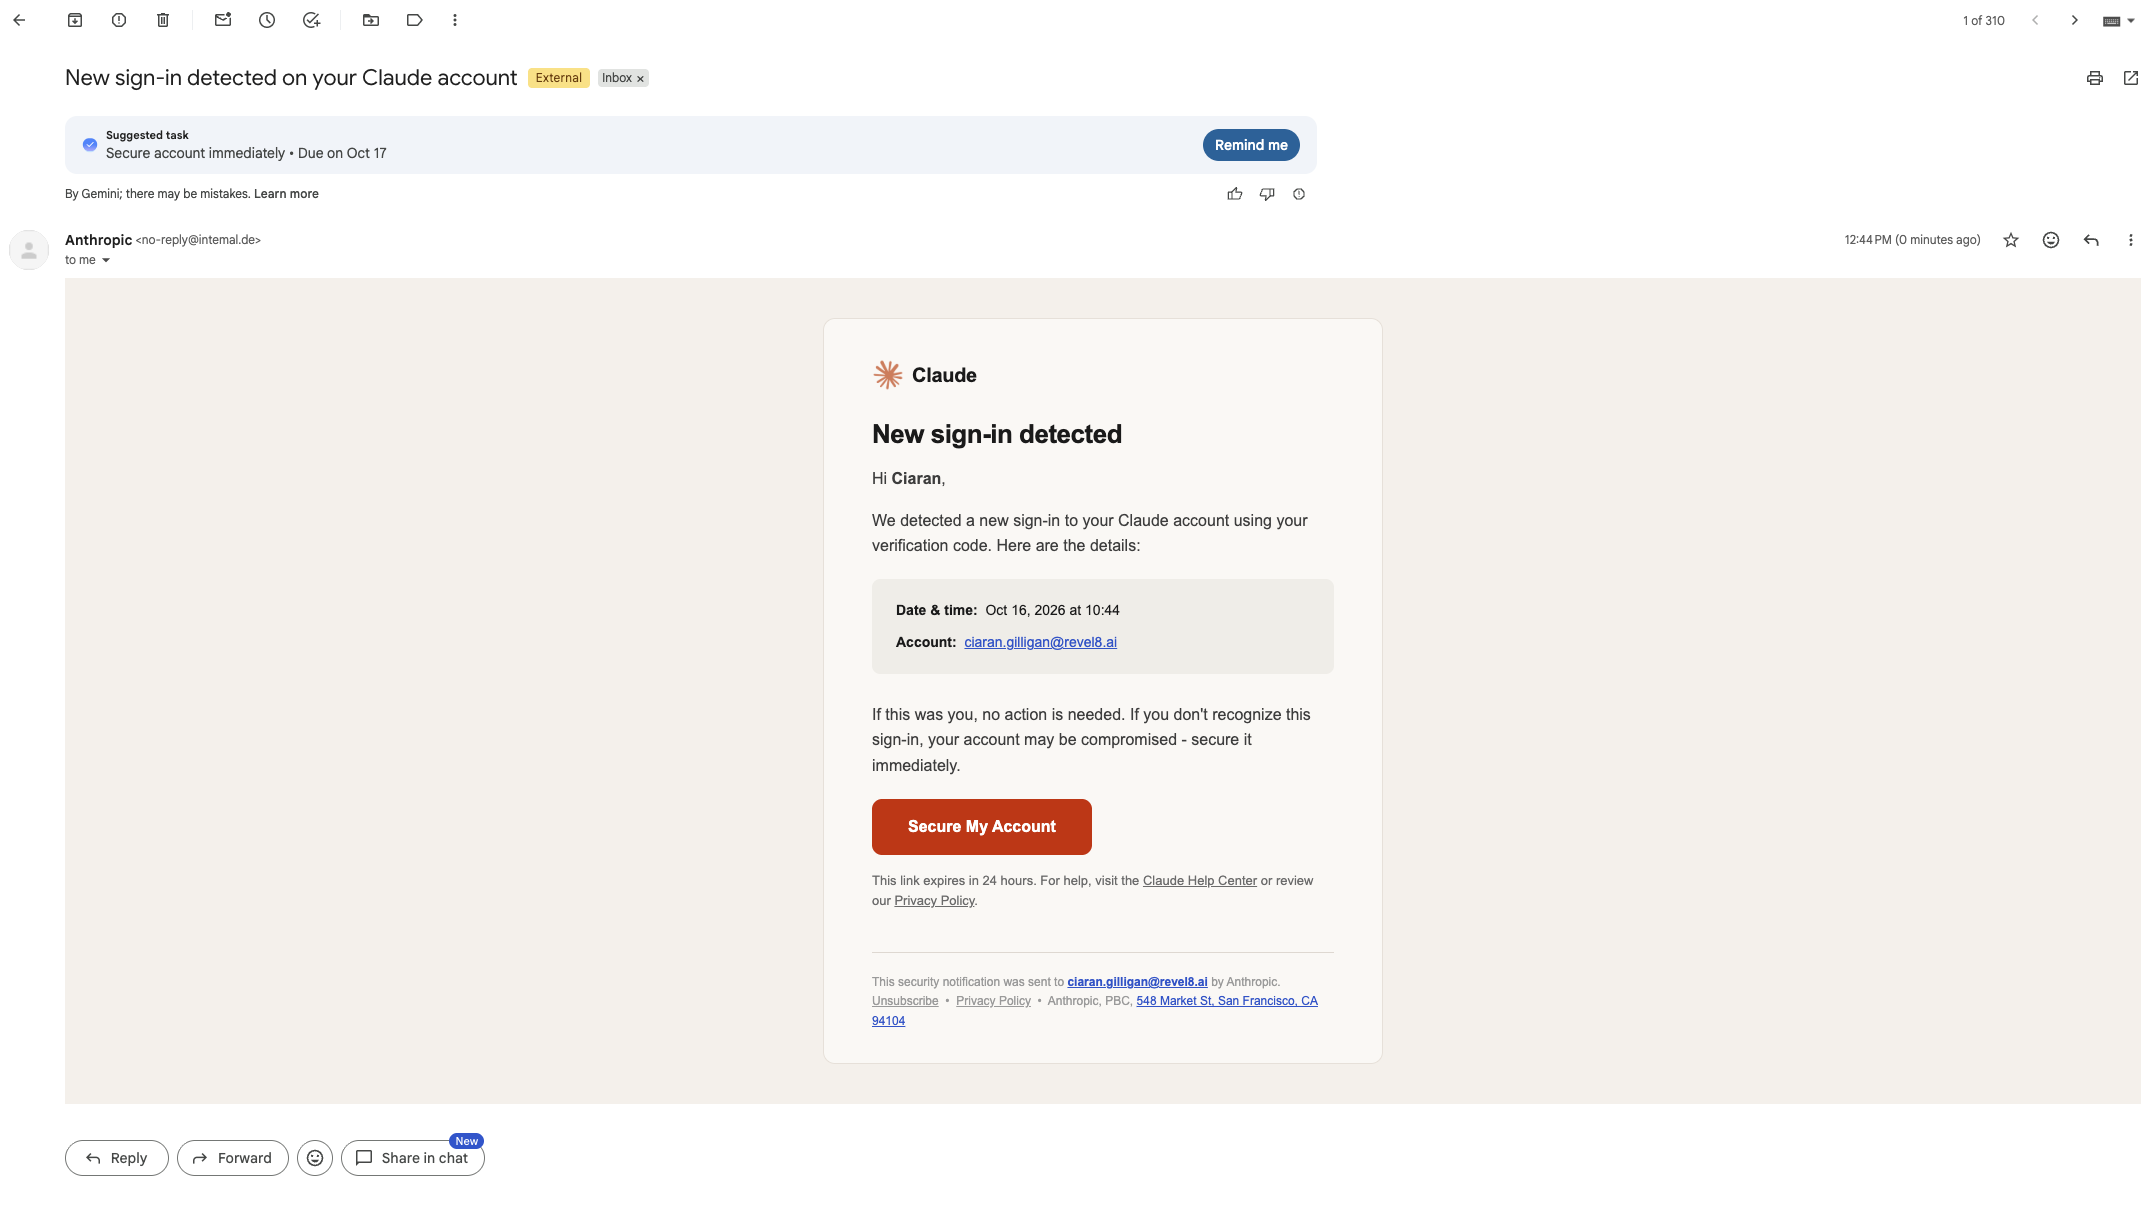
Die E-Mail warnt vor einer „New sign-in detected on your Claude account“, spricht die Person mit Namen an und zeigt eine rote Schaltfläche „Secure My Account“ mit einer 24-Stunden-Frist. Sie stammt von derselben Adresse no-reply@intemal.de und ist ebenfalls als Extern markiert.
Schritt 2: Die Passwortabfrage
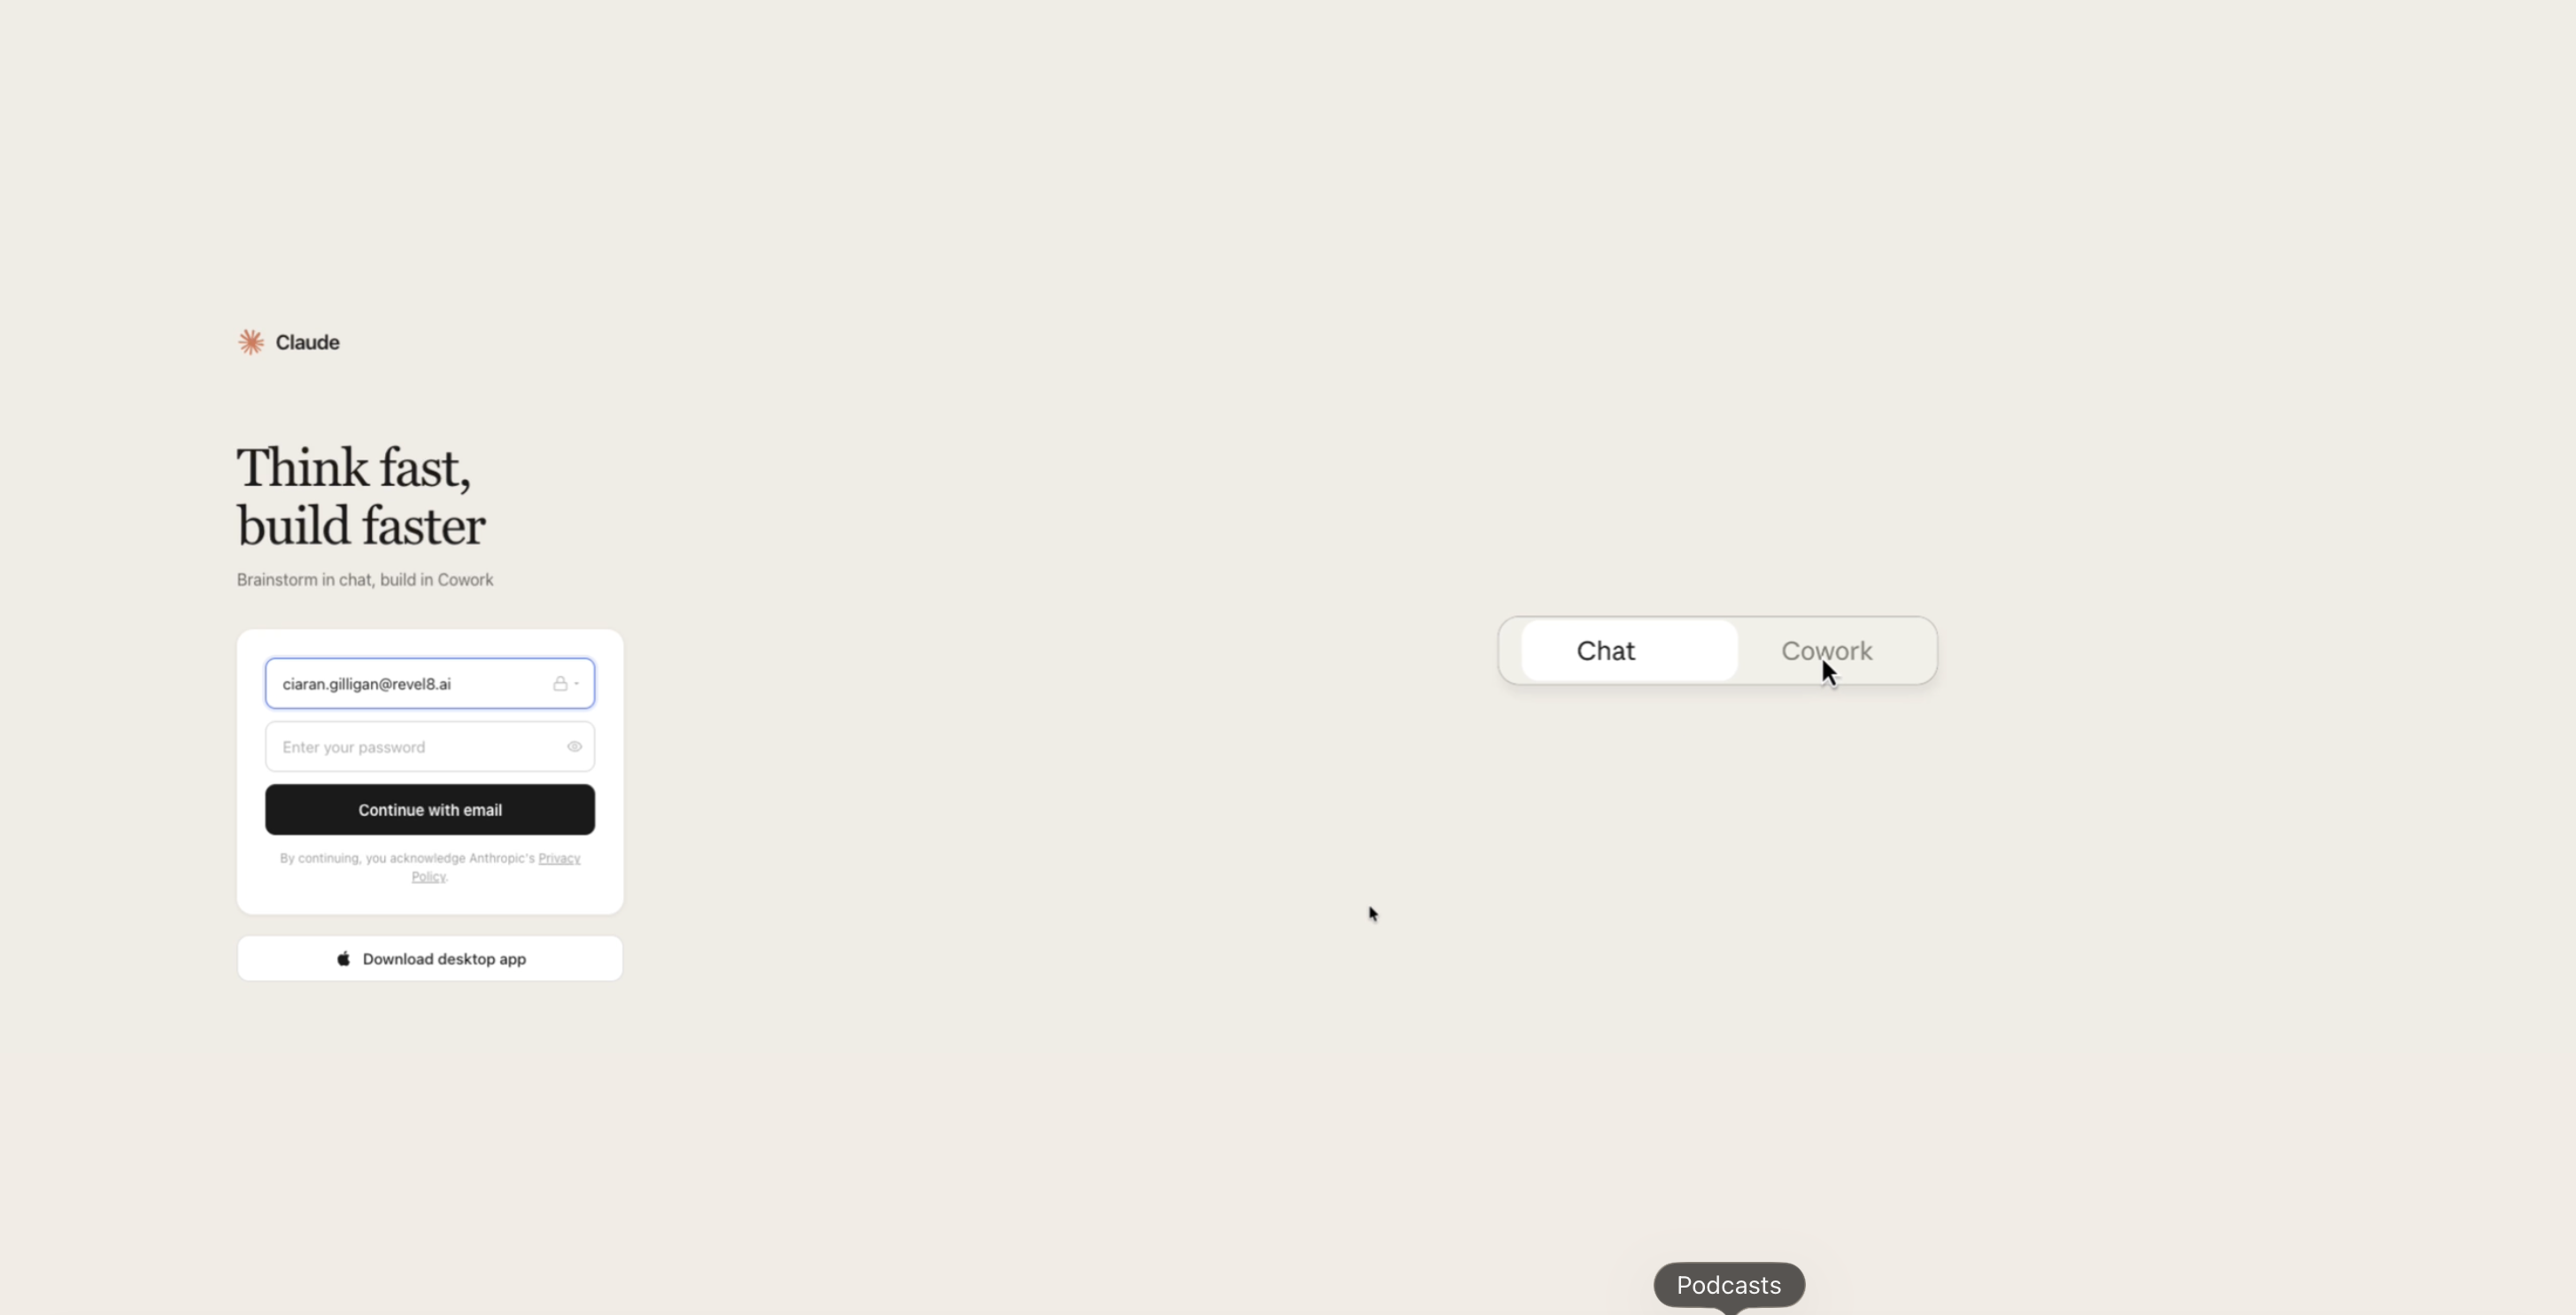
Die Schaltfläche öffnet eine Anmeldeseite, in der die dienstliche E-Mail-Adresse bereits eingetragen ist. Abgefragt wird nur noch das Passwort. Die vorausgefüllte Adresse lässt die Seite wirken wie ein Dienst, der die Person bereits kennt.
Schritt 3: Der Verifizierungscode
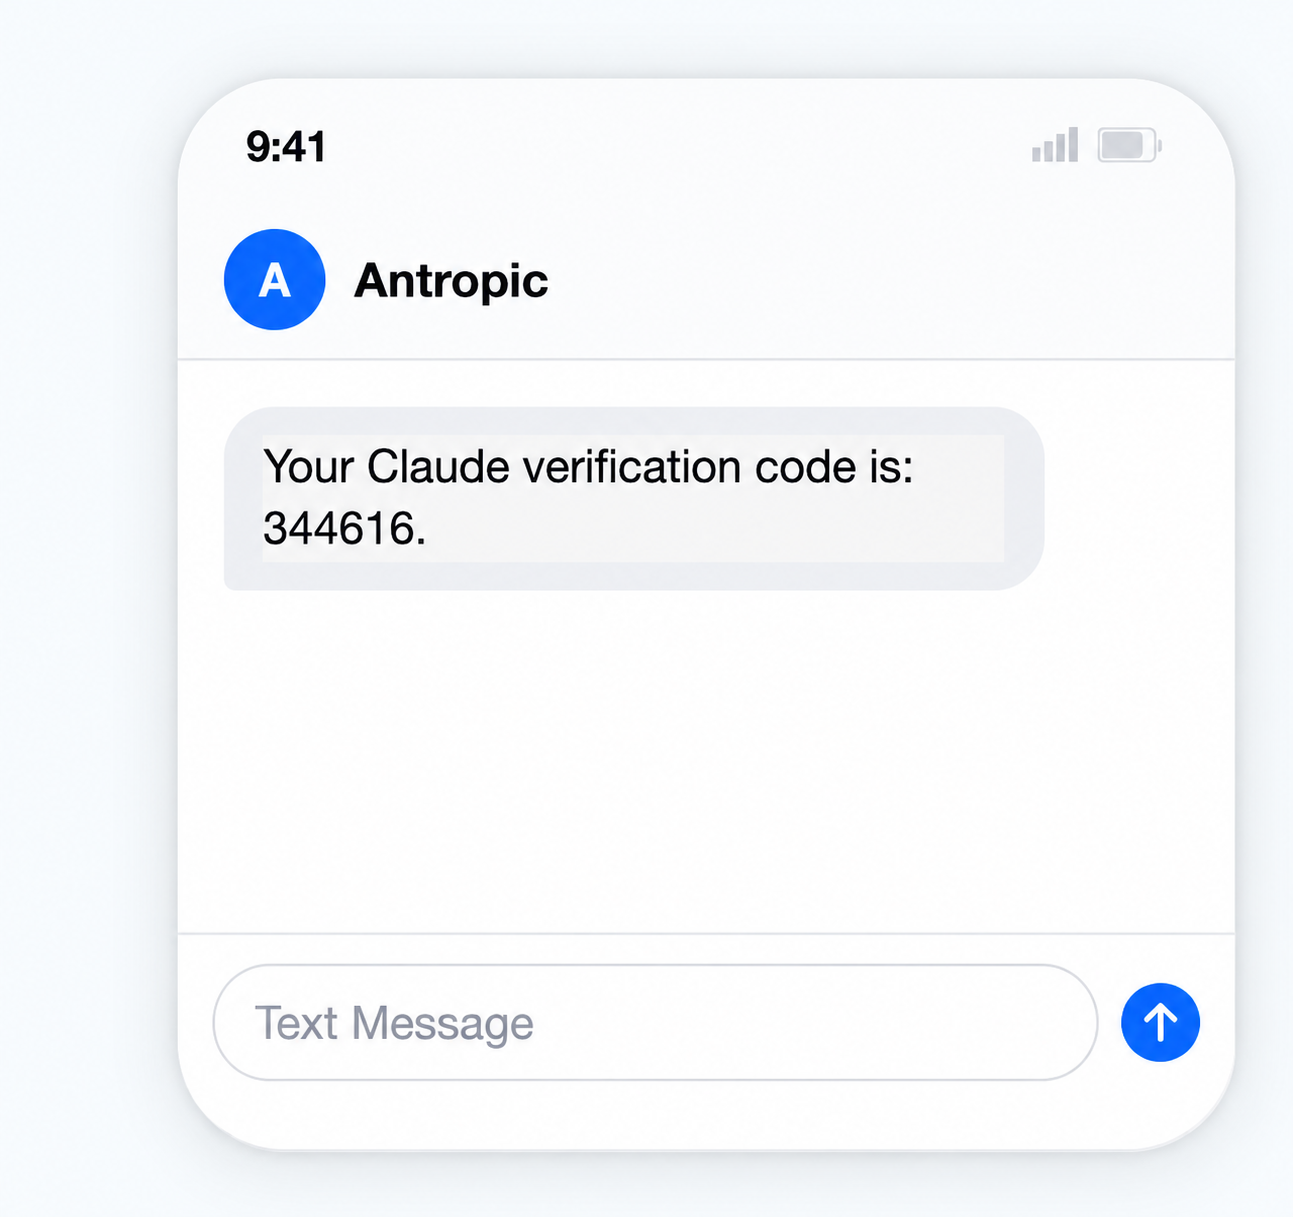
Anschließend kommt eine SMS: „Your Claude verification code is: 344616“, von einem Absender, der als „Antropic“ angezeigt wird. In der Simulation bereitet die Nachricht die Lektion über Codes vor.
Einen Code zu erhalten ist für sich genommen keine Kompromittierung. Codes kommen auch an, weil sich jemand bei der Nummer vertippt hat oder ein Dienst einen irrtümlich verschickt. Bei einem echten Angriff dieser Art zählt aber die Reihenfolge: Der Code kommt direkt nachdem ein Passwort auf einer gefälschten Seite eingegeben wurde. Wer dieses Passwort hat, kann beim echten Dienst einen echten Code auslösen, und dieser Code ist das Einzige, was noch fehlt. Entscheidend ist der nächste Schritt. Gibt die Person den Code auf der betrügerischen Seite ein oder liest sie ihn einem angeblichen Support-Mitarbeiter vor, hat der Angreifer beide Faktoren. Tut sie keins von beidem, verfällt der Code ungenutzt.
Einen Code in einen Anmeldebildschirm einzugeben, den Sie selbst geöffnet haben, ist normal. Die Regel betrifft, wohin der Code geht, nicht, ob er angekommen ist.
So prüfen Sie es: Ignorieren Sie die Schaltfläche. Gehen Sie direkt zum Dienst und prüfen Sie dort die Sicherheitseinstellungen und die letzten Aktivitäten. Fragt jemand nach einem Code, brechen Sie ab: Kein seriöser Dienst stellt diese Bitte. Haben Sie Ihr Passwort bereits auf der gefälschten Seite eingegeben, ändern Sie es zuerst beim echten Dienst.
So erkennen Sie gefälschte Claude-Phishing-Mails
KI-Tools schreiben heute fehlerfreie Texte, Rechtschreibfehler sind also ein schwaches Signal. Diese Prüfungen sind bei einer gefälschten Claude-Mail oder einer anderen Anthropic-Phishing-Mail verlässlicher:
- Vergleichen Sie Anzeigename und echte Adresse. Eine Nachricht kann „Anthropic“ anzeigen und trotzdem von einer fremden Adresse wie
no-reply@intemal.destammen. Die Abweichung ist das Warnsignal. - Ordnen Sie die Markierung „Extern“ richtig ein. Sie bedeutet nur, dass die Nachricht von außerhalb Ihrer Organisation kommt, wie die meisten echten Anbieter-Mails auch. Sie ist ein Anlass, eine angebliche Anbieter-Nachricht genauer anzusehen, kein Beweis für einen Angriff.
- Prüfen Sie Links sorgfältig oder ignorieren Sie sie. Fahren Sie mit der Maus über einen Link und lesen Sie die vollständige Adresse. Ein bekannter Markenname kann an beliebiger Stelle einer URL stehen, auch in einer Subdomain oder im Pfad, eine einfache Faustregel reicht daher nicht. Öffnen Sie den Dienst bei wichtigen Nachrichten über ein Lesezeichen.
- Prüfen Sie die Adresszeile Ihres echten Browsers. Ein in die Seite gezeichnetes Anmeldefenster kann eine eigene überzeugende Adresse und ein Vorhängeschloss zeigen. Maßgeblich ist die Adresszeile des Browsers selbst.
- Behandeln Sie Inhalte auf KI-Plattformen als Nutzerinhalte. ANY.RUN fand Köder direkt auf
claude.aiundchatgpt.com, als geteilte Unterhaltungen, veröffentlichte Artefakte und Custom GPTs, die kein Unternehmen blockiert. Ein claude.ai-Artefakt, das sich als „Download Claude“ ausgab, forderte macOS-Nutzer auf, einen Befehl ins Terminal einzufügen, obwohl die Plattform es als nutzergeneriert kennzeichnete. Eine offizielle Domain bürgt nicht für alles, was darauf liegt. Übernehmen Sie Installationsanleitungen nur aus der Dokumentation des Herstellers oder dem Softwareportal Ihrer Organisation, nie aus einem geteilten Chat, einer Anzeige oder einem Suchergebnis.
Warum KI-geschriebene Köder klassisches „Fehler finden“-Training aushebeln, lesen Sie in warum KI-Phishing klassische Schulungen bricht.
Warum Angreifer Claude und andere KI-Tools imitieren
ANY.RUN, Betreiber einer weit verbreiteten interaktiven Malware-Sandbox, veröffentlichte am 14. Oktober 2026 eine Analyse von 1.258 öffentlichen Sandbox-Analysen, die zwischen dem 15. April und dem 5. Oktober 2026 gefälschten KI-Kampagnen zugeordnet wurden. Auf Claude entfielen 48 % dieser Aktivität, auf ChatGPT oder Codex 33 %. Mindestens 45 % gehörten zu Kampagnen, die dazu aufforderten, einen Befehl in das Ausführen-Fenster, in PowerShell oder in das Terminal einzufügen, eine Technik namens ClickFix. Die Zahlen zählen Analysen, die in die Sandbox hochgeladen wurden, keine bestätigten Infektionen oder Opfer.
Die Kampagnen lassen sich in drei Gruppen einteilen:
- Credential-Phishing über gefälschte Anmeldeseiten, darunter nachgebaute Google-Anmeldefenster, die direkt in eine Webseite gezeichnet sind.
- Gefälschte Installer für Claude, ChatGPT und andere Tools, beworben über Suchergebnisse, Google Ads und GitHub, die Infostealer oder Fernzugriffs-Trojaner ausliefern.
- Befehls-Köder, bei denen eine gefälschte Download- oder Installationsseite einen Befehl kopiert, den die Person ausführen soll. Der Befehl lädt Schadsoftware mit Bordmitteln des Betriebssystems nach.
Microsoft Threat Intelligence hat ein Beispiel für Credential-Phishing ausführlich dokumentiert. Zwischen dem 20. und 22. April 2026 erreichten E-Mails mit den Anzeigenamen „Anthropic Teams“ und „Anthropic PBC“ Empfänger in mehr als 2.000 Organisationen, 62 % davon in den USA, 18 % im Vereinigten Königreich und 9 % in Indien. Sie behaupteten, das Claude-Konto habe gegen eine Nutzungsrichtlinie verstoßen, und hängten ein PDF-Einspruchsformular an, dessen Link über eine Cloudflare-Prüfung zu einer Seite zum Abgreifen von Zugangsdaten führte. Die letzte Seite war zum Zeitpunkt der Analyse bereits offline. Gemeinsame Infrastruktur und Weiterleitungslogik deuteten auf einen Adversary-in-the-Middle-Aufbau (AiTM) hin, bei dem der Angreifer die echte Anmeldung durchleitet und so Passwort und Sitzungstoken zugleich abfängt.
Für Unternehmen in Europa liefert Europols Internet Organised Crime Threat Assessment 2026 den Rahmen. Der Bericht beschreibt, dass generative KI Social Engineering leichter personalisierbar und skalierbar macht, und nennt Phishing und Smishing, also Phishing per SMS, als anhaltende Methoden in der EU. Keine dieser Studien misst, wie oft speziell Claude-Köder europäische Postfächer erreicht haben, doch die Methode dahinter funktioniert ohne regionale Anpassung.
Was tun, wenn Sie geklickt oder etwas eingegeben haben
Eine Phishing-Seite zu öffnen heißt nicht, kompromittiert zu sein, und wer jeden Klick zur Katastrophe erklärt, hält Menschen vom Melden ab. Die richtige Reaktion hängt davon ab, was danach passiert ist:
- Sie haben die Seite geöffnet, aber nichts eingegeben. Schließen Sie sie und melden Sie die Nachricht. Auf einem aktuellen, verwalteten Gerät ist das meist ein geringes Risiko, und die Meldung hilft dem Security-Team, Kolleginnen und Kollegen zu warnen.
- Sie haben ein Passwort eingegeben. Ändern Sie es beim echten Dienst und überall, wo Sie es ebenfalls nutzen. Informieren Sie das Security-Team, damit es auffällige Anmeldungen prüfen und aktive Sitzungen beenden kann.
- Sie haben einen Verifizierungscode weitergegeben oder eine App freigegeben. Melden Sie es sofort. Das Security-Team kann bestehende Sitzungen abmelden, den App-Zugriff widerrufen und das Konto absichern.
- Sie haben einen Befehl ausgeführt oder Software installiert. Behandeln Sie es als mögliche Malware-Infektion. Folgen Sie Ihrem Incident-Prozess, der das Trennen des Geräts vom Netz vorsehen kann, und wenden Sie sich an die Security, statt selbst zu bereinigen.
MFA begrenzt den Schaden, aber nicht jede Form gleich. Per SMS gesendete oder von einer Authenticator-App erzeugte Codes (TOTP) lassen sich in Echtzeit abphishen: Eine AiTM-Seite reicht den Code einfach an den echten Dienst weiter. FIDO2-Passkeys sind phishing-resistent, weil die Authentifizierung an die Herkunft der echten Website gebunden ist und eine Lookalike-Domain sie nicht nutzen kann. Ein eigenes Risiko bleibt auf dem Gerät selbst: Infostealer-Malware kann Sitzungs-Cookies von einem kompromittierten Rechner kopieren und die Anmeldung ganz umgehen. Wie Angreifer MFA umgehen, zeigt unser Beitrag zu Device-Code-Phishing.
Testen Sie, wie Mitarbeitende auf gefälschte Claude-Phishing-Mails reagieren
Einen Phishing-Versuch in einem Artikel zu erkennen, ist das eine. Ihn in einem vollen Postfach zu bemerken, etwas ganz anderes. Die beiden Beispiele oben sind darauf ausgelegt, genau diesen Unterschied zu testen.
Beispiel 1 testet eine Abfolge von E-Mail zu Browser: Bemerkt die Person die abweichende Absenderadresse, und meldet sie sich auf der Einlöseseite an? Beispiel 2 ergänzt einen zweiten Kanal: Gibt die Person ein Passwort auf der gefälschten Seite ein, und was tut sie, wenn direkt danach ein Code per SMS kommt? Beide lassen sich als Multi-Channel-Phishing-Simulationen über E-Mail und SMS durchführen.
Die Simulationen trennen drei Verhaltensweisen, die eine reine Klickrate vermischt:
- Erkennen, dass eine Anfrage verdächtig ist, etwa die Lücke zwischen „Anthropic“ und
intemal.de. - Prüfen über einen unabhängigen Weg, indem die Person den echten Dienst über ein Lesezeichen öffnet statt die Schaltfläche zu nutzen.
- Melden, damit das Security-Team Kolleginnen und Kollegen warnen und bei einem echten Angriff handeln kann, bevor der Zugang genutzt wird.
Interagiert jemand mit einem Köder, zeigt revel8 sofort kontextbezogenes Microlearning: kurze Karten, die das konkret übersehene Signal im jeweiligen Szenario erklären, etwa die echte Absenderadresse, das Linkziel oder den unerwarteten Code. Das Kampagnen-Reporting zeigt anschließend, wie jede Gruppe reagiert hat, und wiederholte Simulationen zeigen, ob sich schützendes Verhalten und Meldungen von Runde zu Runde verändern.