Phishing-Angriff auf die CDU Heilbronn: Was passiert ist und wie Sie Mails von gehackten Konten erkennen
Kriminelle haben sich Zugang zu einem E-Mail-Konto des CDU-Kreisverbands Heilbronn verschafft und von dort Phishing-Nachrichten an Ministerien, politische Kontakte und Bundeskanzler Friedrich Merz verschickt. Laut Polizei Heilbronn, zitiert von der Deutschen Presse-Agentur am 17. Oktober 2026, gingen die E-Mails an rund 6.500 Kontakte, viele davon in sicherheitsrelevanten Bereichen. Mindestens eine Nachricht enthielt einen Link, der als Einladung zu einer Veranstaltung mit prominenten Gästen auftrat. Die Polizei geht von einem Phishing-Versuch aus. Wie das Konto übernommen wurde und wozu die Links dienten, ist nicht öffentlich bekannt.
Auf einen Blick
- Was passiert ist: Ein E-Mail-Konto des CDU-Kreisverbands Heilbronn wurde übernommen und für den Versand von Phishing-Mails genutzt.
- Wer sie erhielt: rund 6.500 Kontakte, laut Polizei darunter Ministerien, politische Kontakte und Bundeskanzler Friedrich Merz.
- Was die Nachrichten enthielten: Links, die als Einladung zu Veranstaltungen oder als zu öffnende Dokumente auftraten.
- Was unklar ist: wie das Konto übernommen wurde, wohin die Links führten, ob jemand Daten eingegeben hat und wer dahintersteckt.
- Die wichtigste Lehre: Eine echte Absenderadresse garantiert keine echte Nachricht.
Was passiert ist
Die E-Mails kamen nicht von einer nachgemachten Adresse, sondern von einem echten Konto des CDU-Kreisverbands, das die Angreifer übernommen hatten. Ein Polizeisprecher sagte der dpa, viele Empfänger kämen aus sicherheitsrelevanten Bereichen, und auch der Bundeskanzler habe Nachrichten erhalten. Auch die dpa-Redaktion bekam eine Mail. Merz war Empfänger, über eine Kompromittierung seines eigenen Kontos wird nicht berichtet.
Der SWR berichtete, das Konto habe einem Mitarbeiter der Kreisgeschäftsstelle gehört. Die beschriebenen Nachrichten trugen unterschiedliche Betreffzeilen, darunter eine Einladung zur „19. Böckinger Prominentenpredigt“ und eine separate Nachricht zur CDU in Neckarsulm. Laut einem vom SWR zitierten IT-Sicherheitsunternehmen enthielten die E-Mails Links, über die sich angeblich Dokumente öffnen ließen.
Eine formelle öffentliche Stellungnahme des CDU-Kreisverbands liegt nicht vor. Laut SWR hat er jedoch die Behörden informiert und ein IT-Sicherheitsunternehmen beauftragt, die betroffenen Kontakte zu benachrichtigen. Auch heise online berichtete und fragte bei der Polizei nach, auf welche Daten es die Angreifer abgesehen hatten. Eine Antwort lag bis zur Veröffentlichung nicht vor.
Was noch unklar ist
- Wie die Angreifer in das Konto kamen. Ob das Passwort gephisht, aus einem anderen Datenleck wiederverwendet oder auf anderem Weg erlangt wurde und ob das Konto mit Mehr-Faktor-Authentifizierung geschützt war, ist nicht bekannt.
- Wohin die Links führten. Ob sie auf eine gefälschte Anmeldeseite, einen Schadsoftware-Download oder etwas anderes verwiesen, ist nicht bestätigt.
- Ob jemand darauf hereinfiel. Zu Klicks oder eingegebenen Daten gibt es keine Angaben.
- Wer dahintersteckt. Es wurde keine Gruppe benannt, und ein Bekennerschreiben ist nicht bekannt.
Dieser Beitrag wird aktualisiert, wenn Polizei oder CDU weitere Details veröffentlichen.
Warum ein echter Absender nicht reicht
Die meisten Ratschläge gegen Phishing beginnen beim Absender: Adresse prüfen, auf nachgemachte Domains achten. Diese Nachrichten hätte das nicht entlarvt. Sie kamen von einem echten Konto einer Organisation, die die Empfänger kannten. Spamfilter, Absenderauthentifizierung und ein Blick auf die Adresse hätten alle einen legitimen Absender gezeigt.
Genau das macht ein kompromittiertes Postfach wertvoll. Ein einziges Konto bringt eine bestehende Kontaktliste und das Vertrauen aus früherer Korrespondenz mit. Auch die Köder waren gut gewählt: Eine Einladung zu einer lokalen Veranstaltung oder ein geteiltes Dokument erhalten Menschen in Politik und Verwaltung jede Woche, und beides muss keinen Alarm auslösen, um zu funktionieren.
Dieselbe Angriffsfläche hat jedes Unternehmen. Ein Lieferant, eine Kanzlei, ein Verband oder ein Partner vor Ort kann kompromittiert werden, und die nächste E-Mail von dort besteht jede Absenderprüfung. Eine echte Absenderadresse garantiert keine echte Nachricht.
Was Empfänger hätten prüfen können
Der Absender war echt: Die Nachrichten kamen vom eigenen, kompromittierten Konto des CDU-Kreisverbands. Absenderprüfungen hätten also nichts ergeben. Nach dem, was berichtet wurde, gab es trotzdem Details, die eine Rückfrage wert waren.
- Die Einladung passte zu den meisten Empfängern nicht. Eine lokale Veranstaltung in Heilbronn-Böckingen ist für Ministerien, Bundesbehörden oder eine Nachrichtenagentur eine ungewöhnliche Einladung, selbst von einem bekannten Parteikontakt.
- Derselbe Absender schrieb zu verschiedenen Themen. Der SWR beschrieb sowohl eine Einladung als auch eine separate Nachricht zur CDU in Neckarsulm. Mehrere unzusammenhängende Nachrichten auf einmal vom selben Absender sind ein Muster, das auffallen sollte.
- Eine Einladung, für die ein Dokument geöffnet werden muss. Laut dem vom SWR zitierten IT-Sicherheitsunternehmen sollten sich über die Links angeblich Dokumente öffnen lassen. Eine Einladung nennt Datum, Ort und Programm normalerweise direkt in der Mail. Ein Link zu einem Dokument, erst recht mit Anmeldeaufforderung davor, ist der Punkt zum Anhalten.
- Ein Anruf hätte es geklärt. Die Kreisgeschäftsstelle ist telefonisch leicht erreichbar. Ein kurzer Anruf unter einer bereits bekannten Nummer hätte bestätigt, ob die Einladung echt war.
Walkthrough: ein Einladungs-Köder in einer revel8-Simulation
Die folgende revel8-Phishing-Simulation veranschaulicht den Einladungs-Köder. Sie ist keine Rekonstruktion der CDU-Mails und unterscheidet sich in einem wichtigen Punkt: Die CDU-Nachrichten kamen von einem echten, kompromittierten Konto, diese Simulation nutzt dagegen eine nachgemachte Absenderadresse. Die Absenderprüfung, die sie vermittelt, hätte den CDU-Angriff deshalb nicht entlarvt. Gemeinsam ist beiden der Köder, und die übertragbare Lehre ist die unabhängige Prüfung.
Schritt 1: Die Einladung
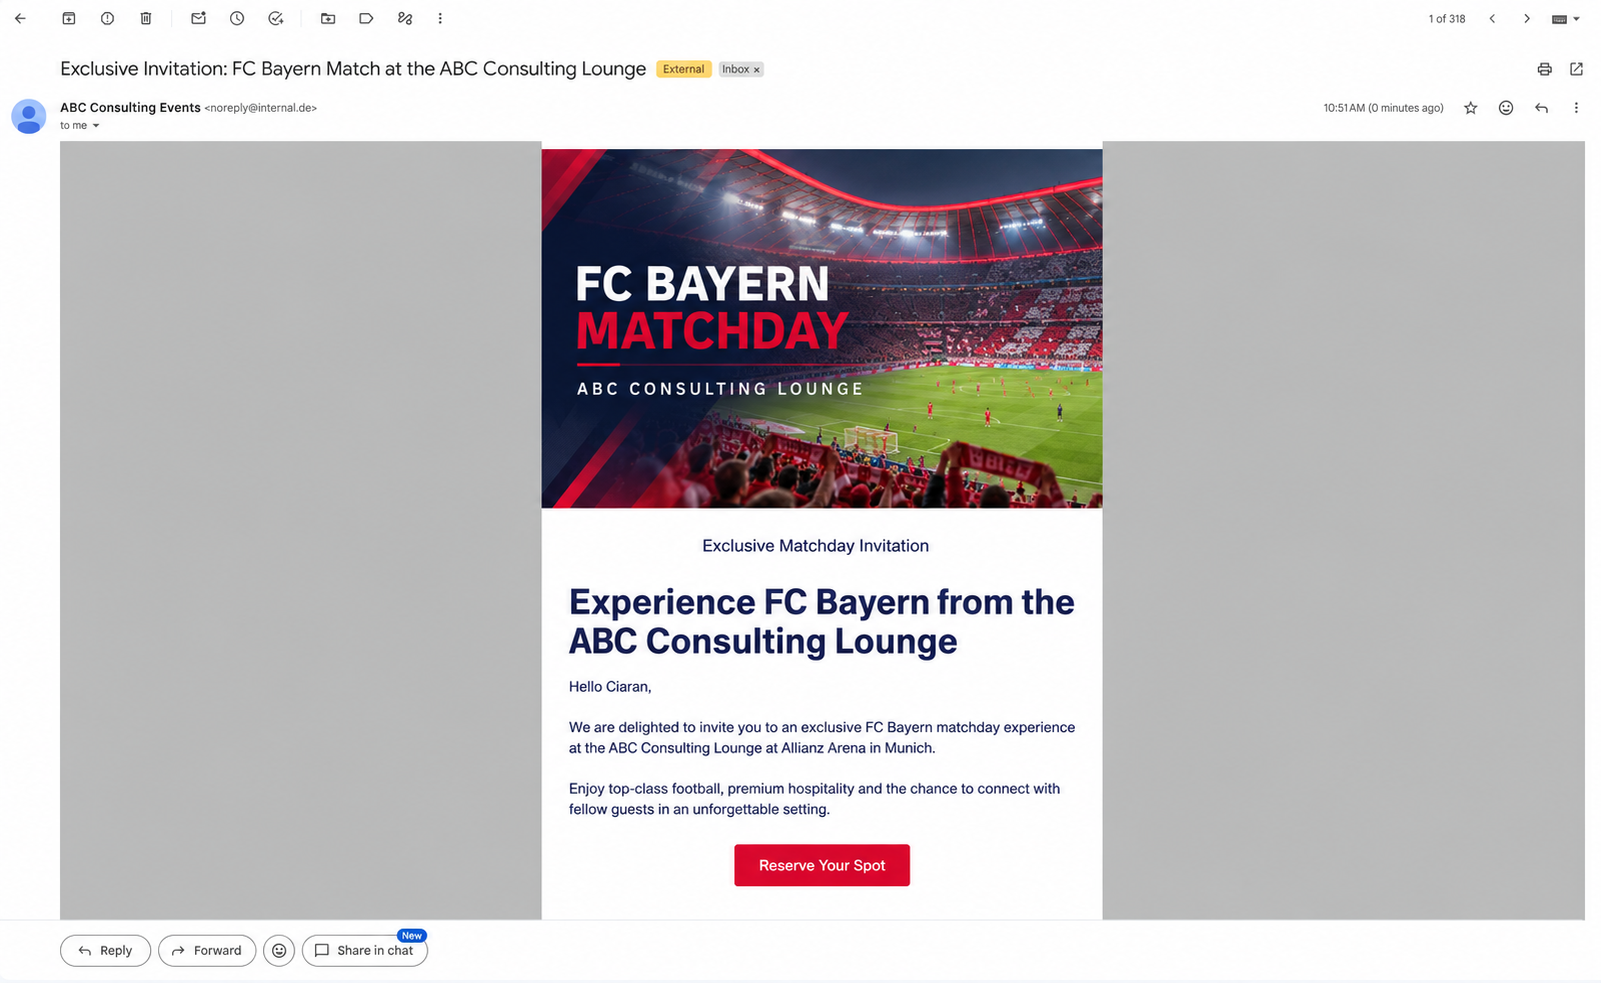
Die Mail lädt zu einem exklusiven Fußballspiel in der ABC Consulting Lounge ein und scheint von „ABC Consulting Events“ zu stammen. Sie spricht die Person mit Vornamen an, bietet einen Spieltag in der Allianz Arena mit „premium hospitality“ und fordert mit „Reserve Your Spot“ zur Reservierung auf. Sie bietet etwas Begehrtes, wirkt wie normale Kundenpflege, kommt ohne Drohung oder Frist aus und führt naturgemäß zu einer Registrierung oder Anmeldung, also genau dorthin, wo ein echter Angriff Zugangsdaten abgreifen würde.
Schritt 2: Den Absender prüfen
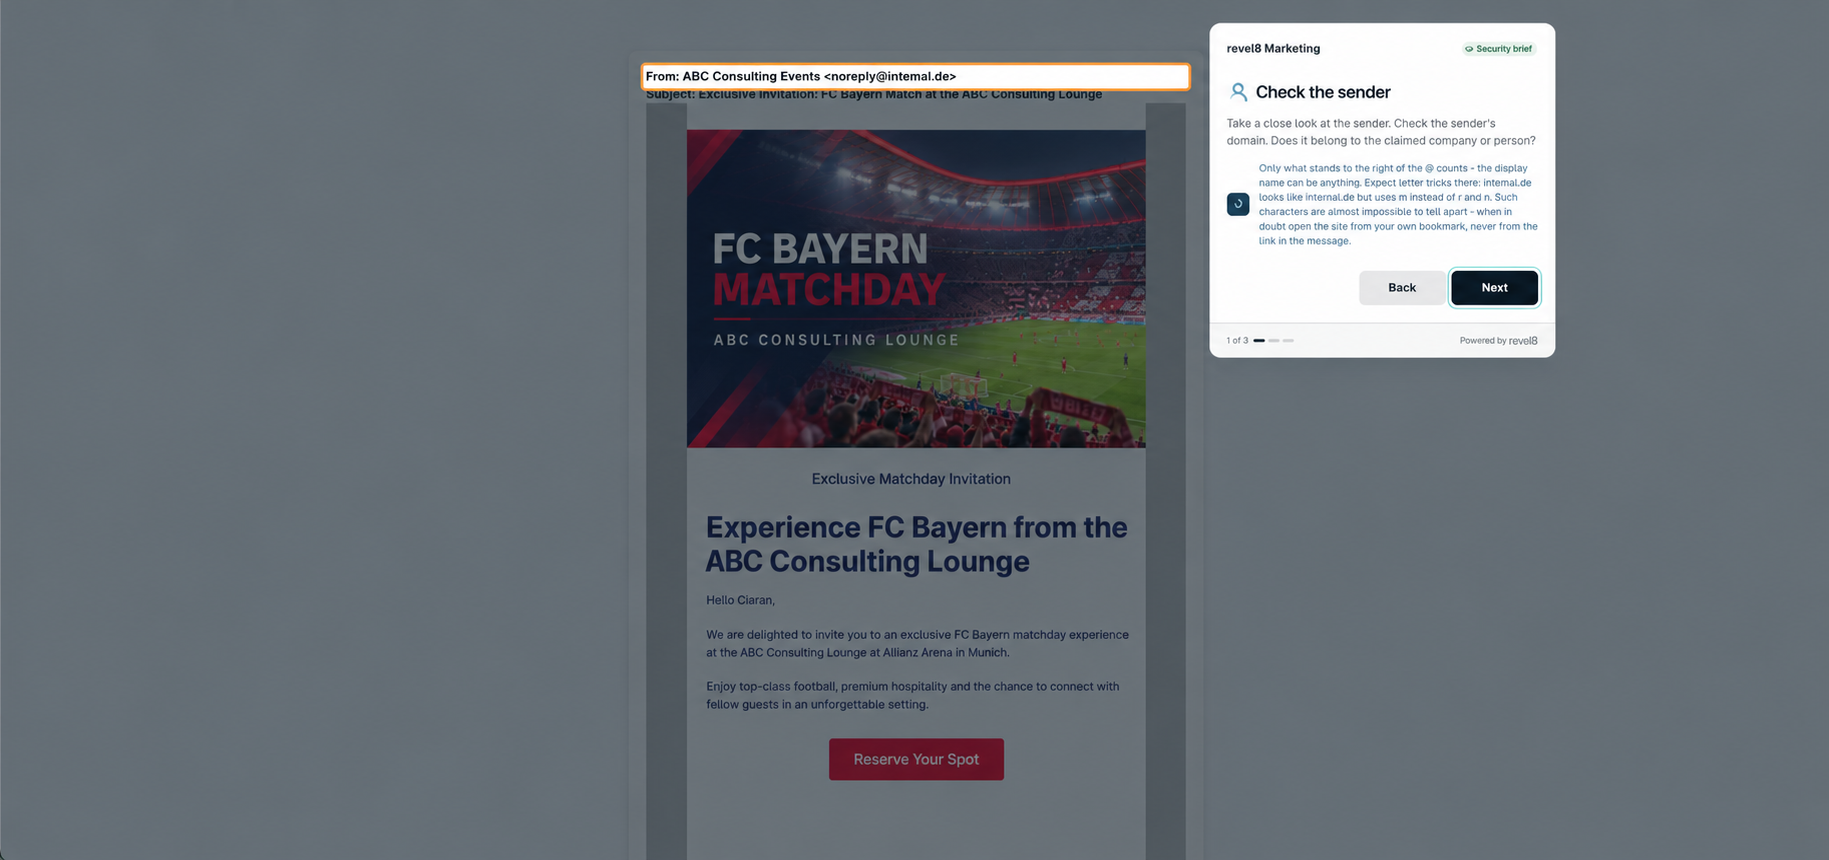
Ein Klick auf „Reserve Your Spot“ öffnet statt einer Anmeldeseite eine kurze Sicherheitsschulung. Ihre erste Karte hebt die Absenderzeile hervor, noreply@intemal.de. Die Domain hat keinen Bezug zur Firma und imitiert das Wort „internal“, mit einem „m“ an der Stelle von „rn“. Diese Prüfung hilft gegen nachgemachte Domains, ist aber genau die Prüfung, die ein kompromittiertes Konto aushebelt.
Schritt 3: Die Links prüfen
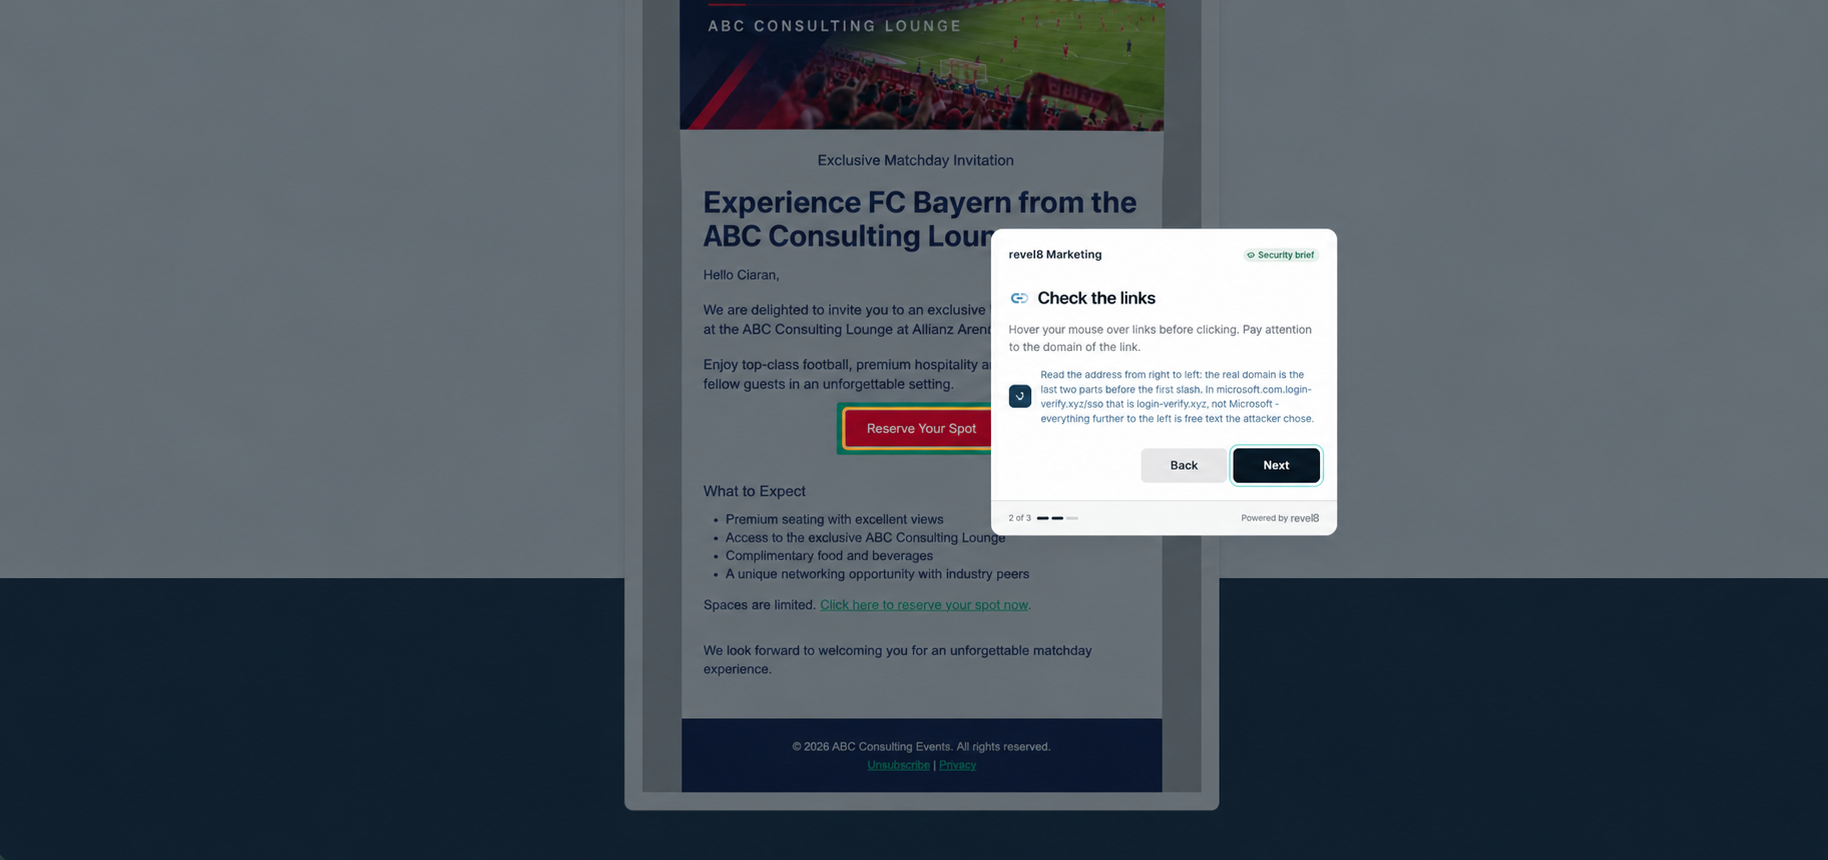
Die zweite Karte hebt die Schaltfläche hervor und fordert dazu auf, vor dem Klicken das Linkziel zu prüfen. Weiter unten wiederholt die Mail ihre Aufforderung: „Spaces are limited. Click here to reserve your spot now.“ Das Linkziel zu prüfen hilft, doch ein Link kann auch auf eine seriös wirkende oder kompromittierte Seite führen. Bei einer unerwarteten Einladung ist es sicherer, den Link gar nicht zu nutzen und den Gastgeber direkt zu kontaktieren.
Schritt 4: Melden
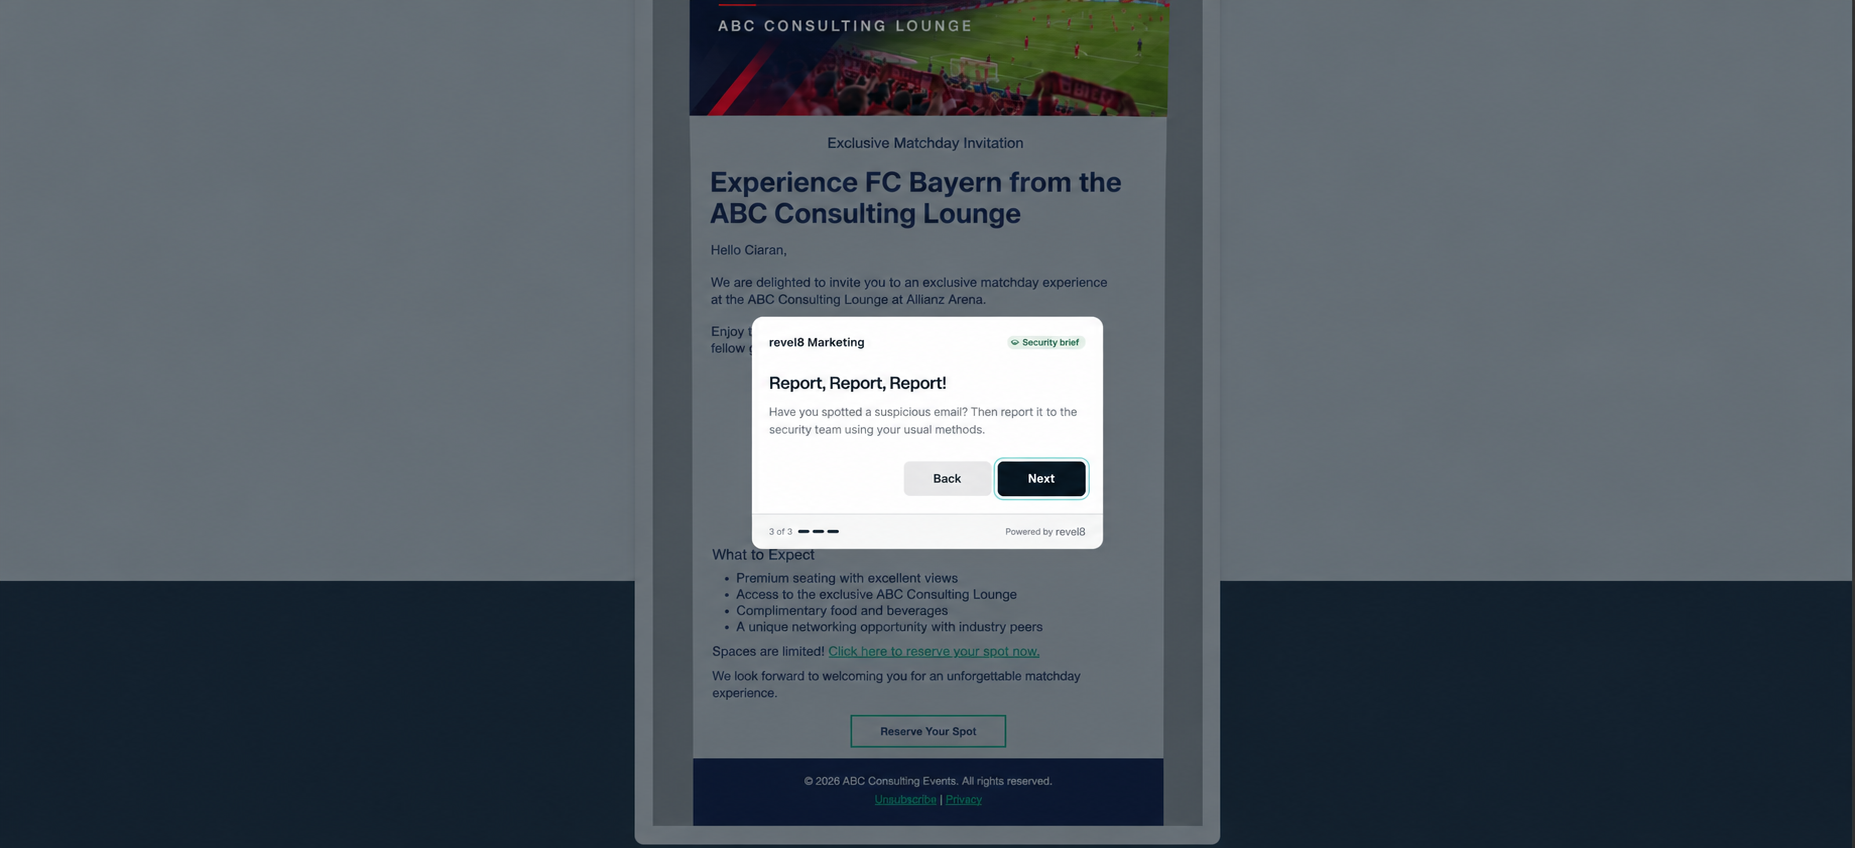
Die letzte Karte fordert dazu auf, verdächtige E-Mails an das Security-Team zu melden. Bei einem kompromittierten Absender ist das am wichtigsten: Eine frühe Meldung erlaubt es dem Security-Team, Kolleginnen und Kollegen mit derselben Nachricht zu warnen und die Organisation zu informieren, deren Konto übernommen wurde.
So prüfen Sie eine unerwartete Einladung, auch von einem bekannten Absender
Wenn der Absender echt ist, verschiebt sich die Frage von „Wer hat das geschickt?“ zu „Wozu fordert mich die Nachricht auf?“.
- Kam sie erwartet? Eine Einladung oder ein geteiltes Dokument aus heiterem Himmel verdient eine Prüfung, auch von einem bekannten Kontakt.
- Führt sie zu einer Anmeldung? Eine Einladung sollte nicht verlangen, dass Sie sich mit Ihrem Arbeitskonto anmelden. Eine Microsoft-365- oder Google-Anmeldeseite, die Sie über einen E-Mail-Link erreichen, ist ein deutliches Warnsignal.
- Passt sie zum Absender? Ein Ortsverband, der zu etwas weit außerhalb seines üblichen Rahmens einlädt, oder ein Kontakt in ungewohntem Ton verdient eine Rückfrage.
- Lässt sie sich anders bestätigen? Rufen Sie an oder schreiben Sie dem Absender über Kontaktdaten, die Sie bereits haben, nicht über die aus der Mail. Eine echte Einladung übersteht eine Prüfung von zwei Minuten, und genau dieser Anruf hätte die CDU-Nachrichten entlarvt.
- Haben Sie sie gemeldet? Melden Sie die Mail, auch wenn Sie nicht geklickt haben. Ist das Postfach eines Kontakts übernommen, haben Kolleginnen und Kollegen vermutlich dieselbe Nachricht erhalten.
Warum professionelle, KI-gestützte Köder das klassische „Fehler finden“-Training aushebeln, lesen Sie in warum KI-Phishing klassische Schulungen bricht.
So verhindern Sie, dass Ihr eigenes Postfach zum Absender wird
Der CDU-Fall zeigt die Seite des Absenders: Ist ein Konto übernommen, wird es zum glaubwürdigsten Kanal der Angreifer. Diese Maßnahmen senken das Risiko.
- Phishing-resistente MFA für E-Mail-Konten. Passkeys oder FIDO2-Sicherheitsschlüssel verhindern, dass ein gestohlenes Passwort für eine Anmeldung reicht. SMS- und App-Codes helfen, lassen sich aber in Echtzeit weiterreichen, wie unser Beitrag zu Device-Code-Phishing zeigt.
- Warnungen bei ungewöhnlichem Versand. Ein Postfach, das plötzlich Tausende Kontakte anschreibt, sollte eine Warnung und idealerweise ein automatisches Versandlimit auslösen.
- Prüfung neuer Posteingangsregeln. Angreifer legen oft Weiterleitungs- oder Löschregeln an, um Antworten und Warnungen zu verstecken.
- Gleicher Schutz für geteilte Konten und Geschäftsstellen. Geschäftsstellen, Verbände und kleine Teams teilen sich oft Postfächer, und diese werden leicht übersehen.
- Eine vorbereitete Warnung an Ihre Kontakte. Ist ein Konto kompromittiert, begrenzt eine Nachricht über einen anderen Kanal, wie viele Menschen auf die gefälschte Mail reagieren. Die Benachrichtigung der betroffenen Kontakte durch den CDU-Kreisverband ist ein Beispiel für diesen Schritt.
Testen Sie, wie Mitarbeitende auf Einladungs-Köder reagieren
revel8 führt Multi-Channel-Phishing-Simulationen zu aktuellen Themen durch, darunter Einladungen wie das FC-Bayern-Beispiel oben. Simulationen lassen sich mit Informationen aus offenen Quellen personalisieren, sodass der Köder zu Veranstaltungen, Partnern und Interessen passt, die für das jeweilige Team plausibel sind.
Interagiert jemand mit einem Köder, liefert revel8 kontextbezogenes Microlearning wie die Sicherheitskarten aus dem Walkthrough, und das Kampagnen-Reporting zeigt, wie Gruppen über aufeinanderfolgende Runden reagieren: wer klickt, wer prüft und wer meldet. Ziel ist, dass Mitarbeitende die Anfrage und ihren Kontext beurteilen, nicht nur verdächtige Domains erkennen.
Stand: 19. Oktober 2026. Auf Grundlage von Polizeiangaben, über die dpa berichtete, sowie Berichten von SWR und heise online. Wird aktualisiert, wenn Polizei oder CDU weitere Details veröffentlichen.
FAQ
Was ist beim Phishing-Angriff auf die CDU Heilbronn passiert?
Kriminelle übernahmen ein E-Mail-Konto des CDU-Kreisverbands Heilbronn und verschickten von dort laut Polizei rund 6.500 Phishing-Mails. Zu den Empfängern gehörten Ministerien, politische Kontakte und Bundeskanzler Friedrich Merz.
Wurde das E-Mail-Konto von Friedrich Merz gehackt?
Darüber gibt es keine Berichte. Die aktuelle Berichterstattung nennt Merz als einen der Empfänger der Phishing-Mails, nicht als Inhaber eines kompromittierten Kontos.
Wie kamen die Angreifer in das CDU-Konto?
Das ist nicht öffentlich bekannt. Die Polizei hat nicht mitgeteilt, wie das Konto übernommen wurde oder ob es mit Mehr-Faktor-Authentifizierung geschützt war.
Wozu sollten die Phishing-Links dienen?
Das ist nicht bestätigt. Laut einem vom SWR zitierten IT-Sicherheitsunternehmen enthielten die Mails Links, über die sich angeblich Dokumente öffnen ließen. Wohin sie führten und was sie abgreifen sollten, wurde nicht veröffentlicht.
Wie erkenne ich Phishing von einem bekannten Kontakt?
Prüfen Sie die Anfrage statt der Adresse. Seien Sie misstrauisch bei unerwarteten Einladungen oder Dokumenten, bei Links, die auf eine Anmeldeseite führen, und bei Anfragen, die für diesen Kontakt ungewöhnlich sind. Bestätigen Sie beim Absender über einen Weg, den Sie bereits kennen.