ASOS-Cyberangriff 2026: 6 Social-Engineering-Simulationen für Ihr Team

Was ist beim ASOS-Cyberangriff passiert?
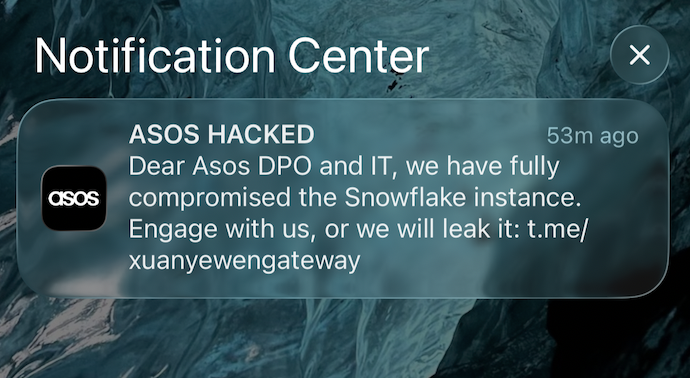
Am 6. Oktober 2026 gegen 10 Uhr erhielten Nutzerinnen und Nutzer der ASOS-App eine Push-Benachrichtigung mit dem Titel „ASOS HACKED“. Sie war an den Datenschutzbeauftragten und die IT von ASOS adressiert, behauptete, der Absender habe Daten von ASOS kompromittiert, und drohte mit deren Veröffentlichung, falls ASOS sich nicht über einen Telegram-Kanal meldet.
ASOS teilte seinen Kundinnen und Kunden später mit, dass sich eine unbefugte Person Zugang zu einem Mitarbeiterkonto verschafft hat, indem sie sich als vertrauenswürdiger Kontakt ausgab, um Login-Daten zu erhalten. Mit diesen Zugangsdaten griff sie auf Informationen in Plattformen von Drittanbietern zu, die ASOS nutzt, darunter die Plattform, über die die Push-Benachrichtigung verschickt wurde. Laut ASOS waren Namen, Kontaktdaten und bestimmte nicht personenbezogene Kontoinformationen betroffen. Auf Zahlungskarteninformationen und Kontopasswörter wurde nicht zugegriffen.
ASOS gibt an, die betroffenen Plattformen gesperrt zu haben und mit Strafverfolgungs- und Aufsichtsbehörden zusammenzuarbeiten. Website und App waren durchgehend sicher nutzbar. Das Unternehmen bittet Kundinnen und Kunden, bei unerwarteten Nachrichten oder Anrufen im Namen von ASOS vorsichtig zu sein, und betont, auf diesem Weg nie nach Passwörtern, Sicherheitscodes oder Zahlungsdaten zu fragen. Das britische National Cyber Security Centre rät ASOS-Kundinnen und -Kunden vorsorglich, davon auszugehen, dass sie betroffen sein könnten, auch wenn sie die Benachrichtigung nicht erhalten haben.
Berichtet, von ASOS nicht bestätigt: Die Angreifer schickten der BBC eine Datenprobe, die mehr als einfache Kontaktdaten enthielt, darunter Wohnadressen, Kundennummern und Suchverläufe.
Behauptet von den Angreifern: In der Benachrichtigung hieß es, die Angreifer hätten die Snowflake-Instanz von ASOS „vollständig kompromittiert“, also die eigene Datenumgebung des Unternehmens bei Snowflake. ASOS hat nicht bestätigt, dass auf diese Umgebung zugegriffen wurde. Snowflake hat bestritten, dass die eigene Plattform kompromittiert wurde. Der BBC sagten die Angreifer außerdem, sie seien über eine mit Snowflake verbundene Marketing-Plattform an die Daten gelangt.
Noch unklar: über welchen Kanal der vertrauenswürdige Kontakt imitiert wurde, auf welche Plattformen außer dem Benachrichtigungsdienst zugegriffen wurde und wie viele Kundinnen und Kunden betroffen sind.
Warum das wichtig ist
Der Angreifer musste keine Schwachstelle in der Website von ASOS finden. Laut Unternehmen gab er sich als jemand aus, dem eine Mitarbeiterin oder ein Mitarbeiter vertraute, und erhielt so deren Login-Daten. Mit diesen Zugangsdaten griff er auf Plattformen von Drittanbietern zu, darunter den Dienst, über den ASOS Benachrichtigungen an seine Kundinnen und Kunden verschickt.
Gerade dieser letzte Punkt ist bedenklich. Kundinnen und Kunden erhielten eine vom Angreifer gesteuerte Nachricht über die eigene App des Unternehmens, also über einen Kanal, den sie normalerweise für vertrauenswürdig halten.
Für Security-Teams ergeben sich daraus zwei Fragen. Wie viel Zugriff kann ein einzelnes Mitarbeiterkonto über verbundene Dienste hinweg bieten? Und würden Mitarbeitende einen Versuch erkennen, diese Zugangsdaten zu stehlen, wenn die Anfrage scheinbar von jemandem kommt, den sie bereits kennen?
Phishing-resistente MFA und strengere Zugriffskontrollen begrenzen den Schaden. Mitarbeitende müssen aber auch üben, Anfragen zu prüfen, die völlig alltäglich wirken.
6 Simulationen, die Mitarbeitende auf solche Angriffe vorbereiten
ASOS hat bisher nicht offengelegt, wie der Angriff genau ablief. Die folgenden sechs gängigen Social-Engineering-Szenarien zeigen, wie ähnliche Angriffe ablaufen können und wie Sie Ihre Mitarbeitenden darauf vorbereiten. Sie sind beispielhaft und keine Rekonstruktion des ASOS-Angriffs.
1. Spear Phishing: Ein vertrauter Kontakt bittet Sie, sich anzumelden
Eine E-Mail von einem bekannten Lieferanten bittet eine Mitarbeiterin, ein geteiltes Dokument zu prüfen. Der Absender kennt die aktuellen Projekte des Unternehmens, bezieht sich auf eine tatsächliche Geschäftsbeziehung und verwendet die richtigen Begriffe. Nichts an der Nachricht wirkt auf den ersten Blick verdächtig.
Um überzeugend zu sein, braucht der Angreifer nicht unbedingt Zugriff auf interne Systeme. Lieferantenmeldungen, Unternehmenswebsites und sogar öffentliche Ausschreibungsunterlagen verraten oft genug, um eine glaubwürdige Anfrage zu formulieren.
Eine sinnvolle Simulation prüft, ob Mitarbeitende eine vertraut wirkende Anfrage verifizieren, bevor sie handeln.
2. Helpdesk-Vishing: Der „IT-Support“ ruft wegen Ihres Kontos an
Stellen Sie sich vor, Ihr Postfach füllt sich mit Hunderten unerwarteter E-Mails. Newsletter-Bestätigungen, Abo-Hinweise und automatische Nachrichten treffen laufend ein. Dann ruft jemand an, der angeblich von der IT ist, und bietet an, das Problem zu beheben.
Das Timing macht den Anruf glaubwürdig. Was die Mitarbeiterin nicht weiß: Der Angreifer hat ihr Postfach gezielt geflutet, bevor er sich meldete.
Diese Technik, bekannt als Spam Bombing, wird zusammen mit gefälschten IT-Support-Anrufen und Aufforderungen eingesetzt, Fernwartungstools zu starten. Der angebliche Techniker scheint auf ein Problem zu reagieren, das die Mitarbeiterin bereits hat.
Eine Simulation kann diesen Druck nachstellen und prüfen, ob Mitarbeitende den Anweisungen des Anrufers folgen oder die Support-Anfrage über die offiziellen IT-Kanäle ihres Unternehmens verifizieren.
3. Multi-Channel-Phishing: Erst eine E-Mail, dann ein Anruf
Eine Mitarbeiterin erhält eine E-Mail zu einer anstehenden Überprüfung von Zugriffsrechten. Kurz darauf folgt eine Kalendereinladung und dann ein Anruf von jemandem, der angeblich für die Überprüfung zuständig ist.
Jeder Kontakt scheint den vorherigen zu bestätigen. Der Anrufer weiß, was in der E-Mail stand, und die Kalendereinladung lässt den Prozess organisiert wirken.
Alle drei Kontakte könnten jedoch vom selben Angreifer stammen.
Multi-Channel-Angriffe verdienen mehr Aufmerksamkeit als einzelne Phishing-Mails, weil die Mitarbeiterin mehrere Kontakte bewerten muss, die sich gegenseitig zu stützen scheinen.
Eine realistische Simulation prüft, ob Mitarbeitende die Anfrage weiterhin unabhängig verifizieren, wenn mehrere Kanäle dieselbe Geschichte stützen.
4. Smishing: Eine SMS verlagert das Gespräch weg von der E-Mail
Eine SMS kommt angeblich von einem Kollegen mit neuer Nummer, einem Lieferdienst oder einem Kundenkonto-Team. Sobald die Mitarbeiterin antwortet, wechselt das Gespräch zu einem Link, der Bitte um einen Code oder einem Anruf. Messenger werden auf dieselbe Weise genutzt, außerhalb der Reichweite von E-Mail-Filtern.
Auf dem Smartphone wirken Anfragen persönlich und werden schnell beantwortet, oft auch nach Feierabend. Die „Falsch verbunden“-Masche zeigt, wie aus einer harmlosen ersten SMS ein längeres Gespräch wird, und Messenger-Apps sind zu einem gängigen Kanal für dieselben Taktiken geworden. SMS-Übungen lassen Mitarbeitende trainieren, bei der ersten unerwarteten Anfrage innezuhalten und sie zu melden.
5. Phishing nach Datenlecks: Gefälschte Sicherheitswarnungen nach einem Vorfall
Das Phishing-Risiko kann lange über den eigentlichen Angriff hinaus bestehen.
Sobald ein Datenleck öffentlich wird, haben Angreifer einen fertigen Anlass, Mitarbeitende, Kundinnen und Kunden sowie Geschäftspartner zu kontaktieren. Eine Nachricht mit einem angeblich dringenden Sicherheitsupdate ist viel glaubwürdiger, wenn alle bereits von dem Vorfall gehört haben.
Der Angreifer könnte sich als IT-Abteilung ausgeben und ein sofortiges Zurücksetzen des Passworts verlangen. Kundinnen und Kunden könnten Nachrichten zu Erstattungen oder zur Kontoverifizierung erhalten. Geschäftspartner könnten aufgefordert werden, ihren Zugriff auf gemeinsam genutzte Systeme erneut zu bestätigen.
Wie unser Beitrag Wenn die Datenleck-Warnung selbst der Angriff ist zeigt, nutzen gefälschte Sicherheitshinweise die Erwartung aus, dass man auf einen echten Vorfall schnell reagieren sollte.
Deshalb eignet sich Phishing rund um Datenlecks besonders gut für Awareness-Simulationen. Mitarbeitende müssen eine legitime Sicherheitsanweisung von jemandem unterscheiden, der die Nachrichtenlage ausnutzt, ohne bei echten Warnungen zu zögern.
6. Deepfake-CEO-Fraud: Eine Führungskraft im Videocall
Es gibt keinen Hinweis darauf, dass Video bei ASOS eine Rolle spielte. Das Szenario gehört trotzdem auf diese Liste, weil die Imitation vertrauter Kontakte längst nicht mehr bei E-Mail und Telefon endet. Ein Mitarbeiter aus Finanzen oder Betrieb nimmt an einem kurzen Videocall mit jemandem teil, der aussieht und klingt wie eine Führungskraft und eine dringende Überweisung oder Rechteänderung verlangt.
Ein bekanntes Gesicht auf dem Bildschirm ist keine Verifizierung, und Freigaben folgen dem vereinbarten Prozess, egal wer fragt. Deepfake-Übungen in Live-Meetings lassen Teams diesen Druck in einem geschützten Rahmen erleben, und unsere Analyse zu Schäden durch CEO-Fraud zeigt, was auf dem Spiel steht, wenn der Prozess nachgibt.
Was Security-Teams nach dem ASOS-Vorfall testen sollten
Der ASOS-Vorfall wirft für Security-Teams eine praktische Frage auf: Würden Mitarbeitende einen Imitationsversuch erkennen, wenn der Angreifer zutreffende Informationen nutzt und sie über einen vertrauten Kanal kontaktiert?
Drei Übungen lohnen sich:
- Imitation vertrauter Kontakte testen. Nutzen Sie einen realistischen Vorwand von Lieferanten oder Kollegen und messen Sie, ob Mitarbeitende unerwartete Login-Anfragen über einen etablierten Kanal verifizieren.
- Multi-Channel-Eskalation testen. Lassen Sie auf eine E-Mail einen passenden Anruf oder eine Nachricht im Collaboration-Tool folgen. Erhöht der zweite Kontakt die Bereitschaft, der Anfrage zu folgen, oder verifizieren Mitarbeitende sie weiterhin unabhängig?
- Meldeverhalten testen. Prüfen Sie, ob Mitarbeitende verdächtige Anfragen melden, wie schnell sie das tun und ob sich dieses Verhalten über mehrere Simulationen hinweg verbessert.
Diese Übungen ergänzen phishing-resistente Authentifizierung, Zugriffe nach dem Least-Privilege-Prinzip und die Überwachung verbundener SaaS-Plattformen.
Ziel ist herauszufinden, ob Mitarbeitende einen Versuch, Vertrauen auszunutzen, erkennen, bevor daraus unbefugter Zugriff wird.
Wie revel8 beim Aufbau einer menschlichen Firewall hilft
Angriffe wie dieser funktionieren, weil die Anfrage vertraut wirkt. Threat Intelligence & OSINT von revel8 zeigt, welche Details über Ihr Unternehmen und Ihre Mitarbeitenden öffentlich verfügbar sind, und Simulationen nutzen diese Details, sodass jeder Köder dem ähnelt, was ein echter Angreifer schicken würde.
Die Awareness Playlist führt diese Szenarien automatisch über E-Mail, SMS, KI-Anrufe und Deepfake-Video durch, auch als Angriffe, die im Postfach beginnen und mit einem Anruf weitergehen. KI-Voice-Personas führen Live-Anrufe und hinterlassen Sprachnachrichten, Deepfake-Videoklone nehmen an Live-Meetings teil, und die Szenarien folgen aktuellen Angriffsmethoden. Auf jede Interaktion folgt ein kurzes interaktives Training, und die Ergebnisse werden auf Gruppenebene ausgewertet, sodass Security-Teams verfolgen können, wie sich Melde- und Prüfverhalten über die Zeit entwickeln.
Buchen Sie eine Demo, um eine Simulation zu sehen, oder hören Sie mit dem kostenlosen Voice-Phishing-Tool, wie überzeugend eine geklonte Stimme klingt.
FAQ
Wie sind die Angreifer bei ASOS hineingekommen?
Laut ASOS verschaffte sich eine unbefugte Person Zugang zu einem Mitarbeiterkonto, indem sie sich als vertrauenswürdiger Kontakt ausgab, um Login-Daten zu erhalten. Mit diesen Zugangsdaten griff sie auf Informationen in Plattformen von Drittanbietern zu, die ASOS nutzt. Über welchen Kanal die Imitation lief, hat ASOS nicht gesagt.
Welche Kundendaten waren beim ASOS-Datenleck betroffen?
Laut ASOS wurde auf Namen, Kontaktdaten und bestimmte nicht personenbezogene Kontoinformationen zugegriffen, nicht aber auf Zahlungskarteninformationen oder Kontopasswörter. Laut BBC enthielt eine von den Angreifern verschickte Datenprobe mehr, etwa Wohnadressen und Suchverläufe, was ASOS nicht bestätigt hat.
Wurde das Snowflake-Konto von ASOS gehackt?
Die Angreifer behaupten, die Snowflake-Umgebung von ASOS kompromittiert zu haben. ASOS hat das nicht bestätigt. Snowflake bestreitet, dass die eigene Plattform kompromittiert wurde.
Worauf sollten ASOS-Kundinnen und -Kunden jetzt achten?
Seien Sie vorsichtig bei unerwarteten E-Mails, SMS oder Anrufen im Namen von ASOS, besonders wenn nach Passwörtern, Sicherheitscodes oder Zahlungsdaten gefragt wird. ASOS sagt, dass es diese Daten nie über unaufgeforderte Nachrichten oder Anrufe abfragt. Öffnen Sie die ASOS-App oder Website direkt, statt Links zu nutzen.
Wie bereiten Unternehmen Mitarbeitende auf die Imitation vertrauter Kontakte vor?
Regelmäßige Simulationen mit realistischen Vorwänden über E-Mail, Telefon, SMS und Video lassen Mitarbeitende üben, Anfragen über bekannte Kanäle zu prüfen. Klare Rückrufregeln, ein einfacher Meldeweg und phishing-resistente MFA unterstützen diese Übung.